Ver categorias
Português
$
USD
Conecte-se à sua IA

Tradução automática
Você está preocupado com vulnerabilidades de segurança no seu site ou aplicação web?
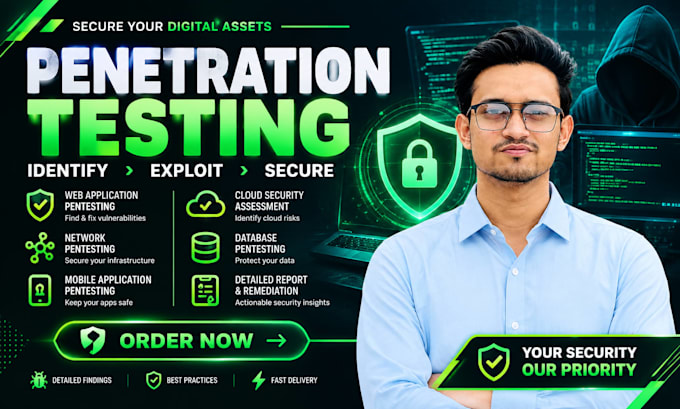
Eu ofereço serviços profissionais de Testes de Penetração, Avaliação de Vulnerabilidades e Cibersegurança para identificar pontos fracos de segurança e ajudar a proteger seus ativos digitais contra possíveis ameaças virtuais.
Meus serviços incluem:
Por que me escolher?
Teste de Segurança Profissional & Ético
Avaliação manual e automatizada
Relatórios detalhados com recomendações de segurança
Suporte ao cliente 24/7
100% confidencialidade
Entrega no prazo
Satisfação do cliente
Todos os testes são realizados de forma ética e apenas em sistemas com autorização adequada.
Proteja seu site antes que os hackers descubram suas fraquezas!
Entre em contato comigo antes de fazer o pedido para discutir seus requisitos.
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
Cybersecurity specialist and WordPress security expert
Idiomas
Tradução automática
Tradução automática
Isso inclui testes de penetração ou invasão de sistemas?
Sim. Todos os pacotes incluem pentest profissional. A diferença está no escopo e na profundidade da análise. Todos os testes são éticos, autorizados e não destrutivos, focados em identificar e validar vulnerabilidades de segurança.
Você precisa de acesso aos nossos sistemas internos?
Depende do escopo. Aplicações públicas de web ou mobile não requerem acesso interno. Sistemas ou redes internos podem precisar de acesso limitado e autorizado para uma avaliação adequada. Todo acesso é tratado de forma segura e usado estritamente para fins de teste.
Quais metodologias você usa?
Eu uso uma combinação de metodologias de pentest padrão da indústria, incluindo OWASP WSTG, OSSTMM e PTES. Esses frameworks oferecem uma abordagem estruturada e comprovada para identificar e validar vulnerabilidades de segurança em aplicações web, aplicações mobile, redes e sistemas.
Para quem esse serviço é mais indicado?
Este serviço é ideal para empresas, desenvolvedores e organizações que precisam entender e melhorar a segurança de seus sistemas. É especialmente indicado para proprietários de sites, startups, plataformas SaaS e empresas que lidam com dados sensíveis.
Como meus dados e informações são tratados durante o teste?
Todos os dados são tratados com confidencialidade rigorosa e em conformidade com os princípios de proteção de dados aplicáveis, incluindo GDPR quando relevante. O acesso é usado apenas para a avaliação de segurança autorizada, e nenhum dado é armazenado, compartilhado ou processado além do estritamente necessário para o teste.
Receberei um relatório escrito?
Sim. Você receberá um relatório escrito após a avaliação, incluindo um resumo executivo e um relatório técnico detalhado. O relatório executivo fornece uma visão geral dos riscos e principais descobertas, enquanto o relatório técnico inclui análise aprofundada, evidências e passos de remediação.