Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Especialista em Cibersegurança, Testador de Penetração, Segurança de Redes Web e Nuvem
Seu site pode estar vulnerável agora mesmo, permitindo que alguém entre, roube seus dados ou tome controle total dele, e você nem vai perceber até ser tarde demais.
Não saber é a parte mais difícil.
Vou testar seu site manualmente e te dizer de forma clara: vulnerável ou seguro, e exatamente o que precisa ser consertado.
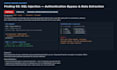
Funciona assim: eu verifico sua superfície de ataque principal, autenticação, manipulação de entrada, controle de acesso, contra o OWASP Top 10, tento explorar o que encontrar, e te entrego um relatório com prova de conceito de cada vulnerabilidade, não só uma lista de problemas teóricos.
Primeiro faço testes manuais, usando automação só para apoiar esses testes, não para substituí-los. Cada trabalho é feito com sua autorização explícita, e eu só testo o que você possui ou tem permissão para testar.
O que você vai receber:
Me diga seu alvo e escopo, que eu vou descobrir o que é explorável antes que alguém mais descubra, e te entregar um plano claro para fechar essas brechas.


Dispositivo:
Desktop
•
Notebook
•
Servidor
•
Celular
•
Tablet
Sistema operacional:
Windows
•
Linux
•
iOS
•
Android
•
OSx
Tradução automática
Você realiza testes de penetração manuais ou automatizados?
Manual sempre em primeiro lugar. Automação só ajuda nos testes, nunca substitui eles. Cada descoberta no seu relatório foi verificada manualmente, não apenas marcada por um scanner.
Isso é igual a um scan de vulnerabilidades?
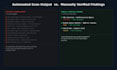
Não. Um scanner marca qualquer coisa que pareça arriscada, incluindo muitas que não são. Eu testo e exploro manualmente cada descoberta, então o que você recebe é confirmado, não apenas teórico.
Meu site aparece "Não Seguro" no navegador — é isso que você conserta?
Não exatamente. Esse aviso geralmente é um problema de certificado SSL, uma correção de hospedagem, não uma descoberta de teste de penetração. Me envie uma mensagem primeiro se essa for sua principal preocupação.
Vou receber uma prova de que as vulnerabilidades são reais?
Sim. Cada descoberta inclui uma prova de conceito funcional mostrando que ela realmente funciona contra seu site, não uma correspondência teórica retirada de um número de versão.
E se você não encontrar nada?
Esse é um resultado legítimo, não um teste desperdiçado. Você ainda vai receber um relatório documentando exatamente o que foi testado e como, o que tem valor real por si só.
Isso é suficiente para conformidade como PCI DSS ou SOC 2?
Este é um teste de penetração técnico, não uma atestação formal de conformidade. Pode apoiar um processo de conformidade, mas me envie uma mensagem primeiro se precisar de um relatório certificado.
Que tipo de vulnerabilidades você consegue encontrar?
Injeção de SQL, XSS, bypass de autenticação e falhas no controle de acesso — tudo que está no OWASP Top 10 e que realmente pode ser explorado na sua aplicação específica.
Vou receber um relatório detalhado após os testes?
Sim, um relatório avaliado pelo CVSS com prova de conceito para cada achado e passos claros de remediação, não apenas uma lista de problemas.
Os dados do meu site estão seguros e confidenciais?
Sim. Tudo é tratado de forma privada, nada é enviado para ferramentas públicas ou compartilhado além do necessário para testar seu site.
Preciso de conhecimento técnico para entender o relatório?
Não. Os achados são explicados em linguagem simples primeiro, detalhes técnicos depois — útil tanto se você ler por conta própria quanto se passar para um desenvolvedor.


