Ver categorias
Português
$
USD
Conecte-se à sua IA
CURLY SECURITY Testes de Web app, Especialista em Automação
Pare de pagar por relatórios de scanners automatizados. A maioria dos gigs roda ferramentas automatizadas e exporta PDFs cheios de falsos positivos. Isso não é segurança de verdade.
Bem-vindo à Curly Security. Eu sou especializado em teste de penetração manual de aplicações web. Eu penso como um atacante para encontrar falhas críticas de lógica de negócios e formas de contornar controles de acesso (como IDOR e Escalonamento de Privilegios) que os scanners passam batido.
O que eu faço:
Metodologia: Eu realizo testes Black-Box (sem credenciais) e Gray-Box (autenticado) para oferecer uma visão realista da sua postura de segurança.

Aplicação de teste:
Aplicação Web
Dispositivo:
PC
•
Linux
Tradução automática
Você apenas executa scanners automatizados como Nessus ou Acunetix?
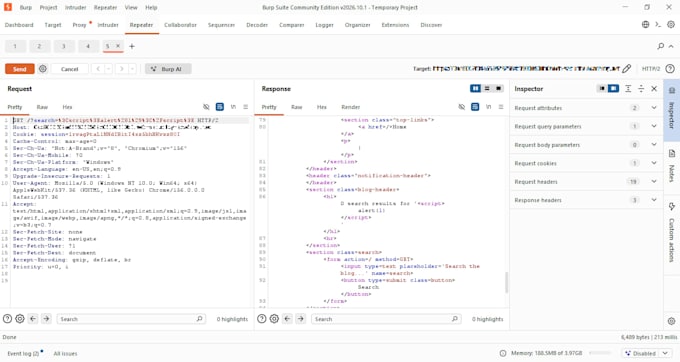
De forma alguma. Eu realizo testes profundos, manuais, usando Burp Suite e scripts personalizados em Python. Scanners automáticos passam por falhas complexas da lógica de negócios (como escalonamento de privilégios de usuário), que é exatamente o que a Curly Security se especializa em encontrar.
O que exatamente vou receber ao final do serviço?
Você vai receber um relatório em PDF, formatado profissionalmente e extremamente confidencial. Inclui resumo executivo, breakdown de vulnerabilidades por severidade (CVSS), um PoC passo a passo (com capturas de tela mostrando o exploit em ação) e passos exatos de remediação para seus desenvolvedores.
Você precisa de acesso ao meu código fonte?
Não. Eu gero acesso à aplicação web apenas externamente, exatamente como um hacker malicioso real faria. No entanto, fornecer uma conta de teste padrão (Gray-Box) é altamente recomendado para eu testar recursos autenticados.
Seu teste pode derrubar ou quebrar meu site?
Não. Eu utilizo metodologias de testes seguras e não destrutivas. Não realizo ataques de Denial of Service (DoS) e tomo extremo cuidado para não atrapalhar seu banco de dados ativo ou prejudicar seus usuários reais.
Você pode testar qualquer site que eu queira?
Só posso testar aplicações web que você possua pessoalmente ou para as quais tenha autorização explícita por escrito. Você precisará confirmar sua autorização antes que eu comece qualquer reconhecimento ativo.