Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro DevOps e de Confiabilidade de Sites
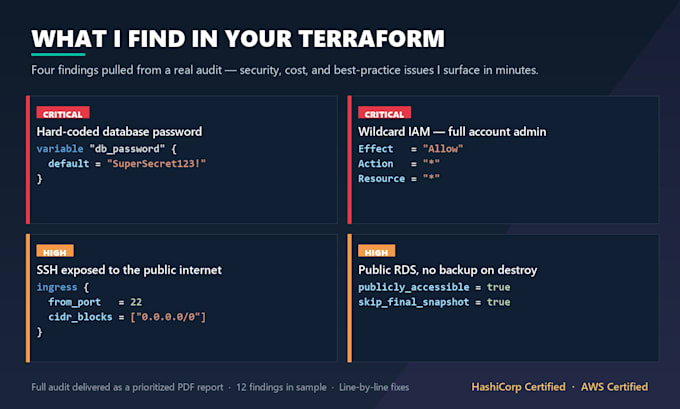
Senior DevOps/SRE auditando seu Terraform para segurança, custo e prontidão de produção.
Sou HashiCorp Certified Terraform Associate (003) com certificações AWS Solutions Architect + Developer e mais de 7 anos rodando infraestrutura AWS em produção. Eu(ia) avalio bases de código Terraform que rodam cargas de trabalho reais, não exemplos de brinquedo.
O que você recebe:
Por que eu?
Já utilizei Terraform em EKS, RDS, Lambda, VPC, IAM e pipelines CI/CD (GitLab, GitHub Actions, Octopus) em SaaS de produção. Experiência real em produção - sei o que quebra em escala e o que auditores costumam sinalizar.
Antes de pedir: por favor me mande uma mensagem com a contagem aproximada de linhas e os serviços AWS em escopo para eu confirmar o fit e o timing. Entrega rápida disponível.
Standard é o melhor para a maioria dos compradores. Premium adiciona um roadmap de remediação priorizado e uma chamada de walkthrough de 30 min.

Ferramentas:
GitLab
•
CloudFormation
•
Outros
Framework:
Terraform
•
Ansible
Provedor de Nuvem:
Amazon Web Services
Linguagem de programação:
Bash
•
Python
Especialidade:
Depuração
•
Desenvolvimento
•
Configuração
Tradução automática
O que preciso lhe enviar para começar?
Uma cópia compactada dos seus arquivos Terraform (.tf, .tfvars, terraform.tfstate é opcional — não preciso de credenciais). Você pode compartilhar via GitHub, GitLab ou qualquer link de compartilhamento. Se preferir acesso a repositório privado, eu forneço uma conta com leitura restrita.
Você precisará de acesso à minha conta AWS?
Não. Eu avalio o código em si, o que já é suficiente para encontrar questões de segurança, custo e melhores práticas. Se quiser ver verificação em runtime contra a infraestrutura em produção, isso é um add-on personalizado — me avise primeiro.
E se minha base de código for maior que o limite do pacote?
Manda uma mensagem antes de pedir com a contagem de linhas e eu envio uma oferta personalizada. Bases de código maiores são bem-vindas — prefiro acertar o escopo no começo do que correr no final.
Você também consegue corrigir os problemas, não só identificá-los?
Sim — o trabalho de remediação é um acordo separado. A auditoria te dá uma lista priorizada; se quiser que eu implemente as correções, podemos discutir uma oferta personalizada após a auditoria ser concluída.
Você pode assinar um NDA antes de revisar meu código?
Sim. Envie seu NDA padrão quando você me mandar a mensagem e eu assino antes de você compartilhar qualquer código. Trato todo o código do cliente como confidencial por padrão.