Ver categorias
Português
$
USD
Conecte-se à sua IA
Pesquisador de cibersegurança Segurança de Web API e vulnerabilidades
Eu ofereço avaliações autorizadas de segurança de API para ajudar a identificar potenciais fraquezas de segurança e melhorar a proteção da sua API.
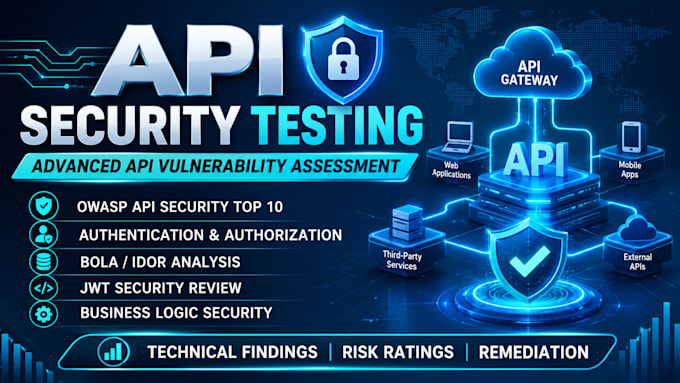
Minha avaliação foca em:
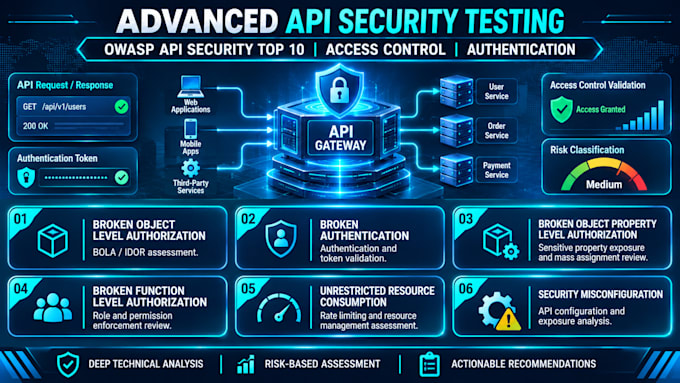
OWASP API Security Top 10
Broken Object Level Authorization (BOLA)
Broken Authentication
Broken Function Level Authorization
JWT security validation
Weaknesses de controle de acesso
Rate limiting e consumo de recursos
Validação de entrada
Configurações de segurança de API incorretas
Vulnerabilidades na lógica de negócios
O QUE VOCÊ RECEBERÁ:
Avaliação estruturada de vulnerabilidades
Achados técnicos e evidências
Classificação da gravidade do risco
Potencial impacto de segurança
Recomendações práticas de remediação
Relatório profissional de avaliação de segurança
Cada avaliação requer autorização explícita e um escopo de teste claramente definido. Atividades de teste, endpoints, restrições e entregáveis serão acordados antes de iniciar o trabalho.
Meu objetivo é fornecer achados de segurança precisos e recomendações acionáveis para melhorar a segurança da sua API.

Tradução automática
Quais APIs você pode avaliar?
APIs REST e outros tipos de API para os quais eu tenho a documentação necessária, acesso e capacidade de teste.
Você exige autorização?
Sim. Eu avalio apenas APIs de propriedade do cliente ou cobertas por autorização escrita explícita.