Ver categorias
Explorar
Fiverr Pro
Português
$
USD
programação e tecnologia
Seu site está expondo segredos sensíveis por acidente?
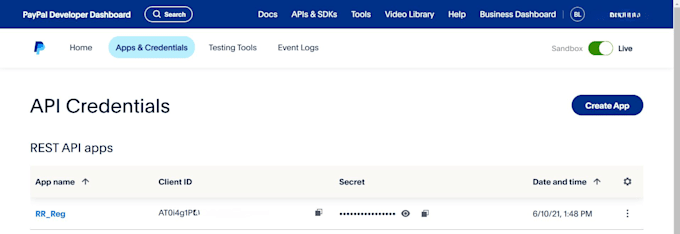
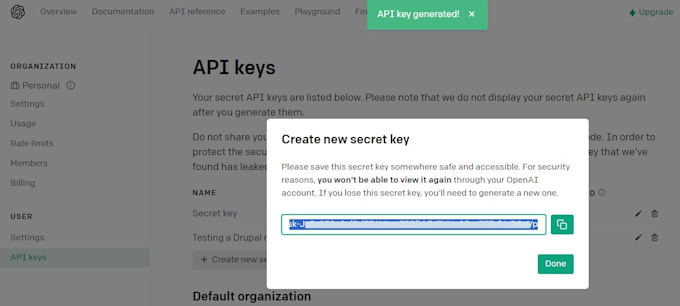
Uma chave de API, token ou credencial acessível publicamente pode representar um risco sério à segurança se for exposta inadvertidamente no código fonte, arquivos do cliente, repositórios, arquivos de configuração ou outros recursos acessíveis.
Posso ajudar a verificar seu site autorizado ou base de código em busca de segredos expostos acidentalmente, identificar riscos potenciais de segurança e fornecer recomendações claras para corrigi-los.
️ O que posso fazer por você
Por que escolher este serviço?
Proteja seus ativos digitais
Até mesmo uma chave de desenvolvimento ou token exposto por acidente pode se tornar um problema de segurança. Identificar segredos expostos cedo permite que você revogue, rotacione e proteja adequadamente as credenciais afetadas antes que sejam mal utilizadas.
Entre em contato comigo antes de fazer seu pedido com detalhes sobre o alvo autorizado e o escopo. Vou revisar suas necessidades e recomendar o pacote adequado.
Tradução automática
Que tipos de segredos você pode procurar?
Dependendo do escopo, posso verificar chaves de API, tokens de acesso, credenciais codificadas, valores de configuração privados e outras strings sensíveis.
Você pode escanear o código fonte do meu site?
Sim. Posso revisar recursos acessíveis publicamente ou código autorizado fornecido para a avaliação.
Você pode escanear uma base de código privada?
Sim, se você fornecer acesso autorizado ou os arquivos relevantes para revisão.