Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Cyber Essentials, Cyber Essentials Plus, ISO 27001, Testes de Aplicações Web
Vou revisar suas políticas de segurança em relação ao ISO/IEC 27001:2022, NIST CSF 2.0, os Critérios de Serviços de Confiança do SOC 2 ou Cyber Essentials, conforme o que você estiver buscando, e mostrar exatamente o que falta, o que está vago demais para seguir e o que precisa mudar.
Posso revisar sua política de cibersegurança, política de uso aceitável, TI e plano de continuidade de negócios (verificado contra ISO 22301). Cada documento é revisado seção por seção, do escopo e propriedade até controle de acesso, aplicação de patches, backups, resposta a incidentes e segurança de fornecedores.
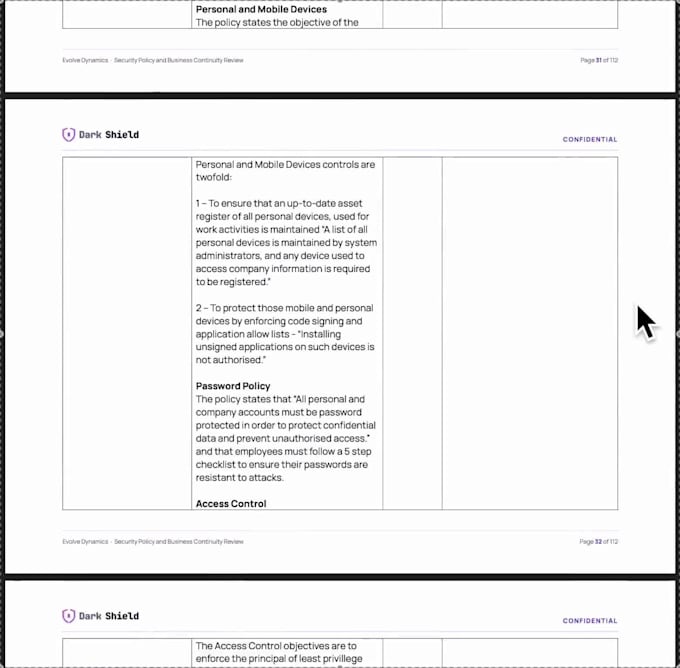
Você recebe um relatório escrito com um breve resumo executivo para diretores, depois uma tabela para cada documento apontando o que ele diz, onde fica aquém e uma recomendação específica. As constatações comuns incluem ausência de responsável nomeado ou data de revisão, um escopo que deixa fora dispositivos ou serviços em nuvem, planos de continuidade que nunca foram testados, regras técnicas vagas demais para serem aplicadas e documentos que se contradizem.
É um bom primeiro passo antes de um projeto ISO 27001, uma auditoria SOC 2, uma avaliação Cyber Essentials, uma licitação ou um questionário de segurança do cliente.



Tradução automática
Que framework devo escolher para ter minha política revisada?
Opte pelo que seu cliente, licitação ou auditor pedir. Como guia geral, Cyber Essentials é comum para contratos do governo do Reino Unido e cadeia de fornecedores, ISO 27001 é o padrão internacional. Se não tiver certeza, decidimos na chamada de descoberta.
Essa revisão de política vai nos tornar compatíveis / certificados?
Não. A revisão verifica seus documentos, não se os controles estão funcionando na prática. Certificações são concedidas por um Organismo de Certificação licenciado. A revisão prepara suas políticas para esse passo.
Você pode reescrever nossas políticas com as melhorias?
A revisão diz exatamente o que mudar, com uma recomendação específica para cada gap, para que sua equipe possa realizar as edições. Se quiser que eu reescreva os documentos ou escreva os que faltam, me avise que eu cito o valor separadamente.
O que acontece se faltarem algumas políticas?
Isso é comum e não há motivo para se preocupar. Vou revisar quais políticas você tem e listarei os documentos que o framework escolhido espera e que você ainda não tem, para você saber o que escrever em seguida. Posso ajudar a redigir qualquer política que esteja faltando.
Nossos documentos são confidenciais?
Sim. Seus documentos são usados apenas para a sua revisão e não são compartilhados com ninguém. Envie-os pelo Fiverr em vez de e-mail, e fico à disposição para assinar um NDA antes de qualquer coisa ser compartilhada entre nós.