Ver categorias
Explorar
Fiverr Pro
Português
$
USD
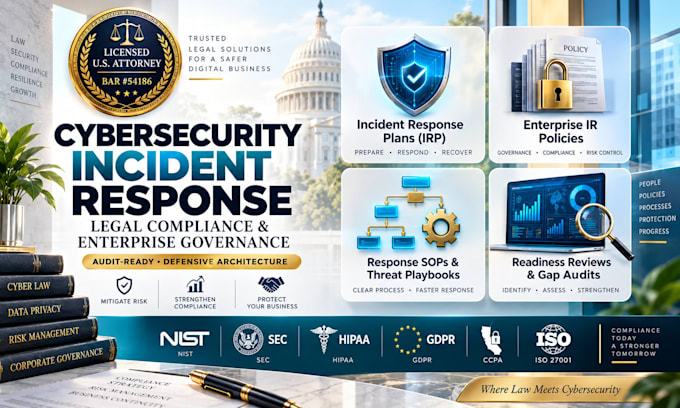
Advogada licenciada nos EUA, Resposta a Incidentes de Cibersegurança e Privacidade de Dados
Quando uma violação de dados acontece, atrasos e não conformidade regulatória resultam em responsabilidade catastrófica, multas de fiscalização e destruição da marca.
Eu sou Carol Angela Clancy, advogada licenciada nos EUA (Bar #54186). Eu elaboro Planos de Resposta a Incidentes de Cibersegurança (IRPs) legalmente vinculantes e abrangentes que protegem organizações sob leis de privacidade estaduais, federais e globais.
O que seu IRP inclui:
Modelos prontos para uso falham em auditorias e deixam executivos expostos a responsabilidade direta. Obtenha uma estrutura verificada, elaborada por advogado, adaptada ao seu ambiente tecnológico e perfil de risco.
Proteja sua organização antes que um incidente aconteça. Faça seu pedido hoje mesmo.
Área de Direito:
Negócios (Corporativo)
País de Destino:
Estados Unidos
Observe que não há processo de triagem para este serviço. Recomendamos enviar uma mensagem ao freelancer e verificar todos os detalhes necessários antes de fazer seu pedido. Os freelancers Pro nesta categoria passaram por um processo de verificação. Você pode encontrar mais detalhes aqui.
Tradução automática
Como as revisões são tratadas?
Revisões são enviadas diretamente pela plataforma Fiverr dentro dos limites do pacote para refinar designações técnicas, funções internas da equipe e árvores de governança de relatórios.
Como podemos adaptar o plano à nossa stack tecnológica?
Ao fazer seu pedido, você preencherá um questionário de onboarding detalhando sua estrutura corporativa, setor, infraestrutura existente, tipos de dados manipulados e obrigações de conformidade.
Este plano pode ser fornecido às seguradoras de cyber insurance e auditores de conformidade?
Sim. Esses documentos são elaborados para atender aos requisitos rigorosos de subscrição de cyber insurance, auditorias de prontidão SOC 2 Tipo II e solicitações de due diligence de fornecedores terceiros.
Quais padrões regulatórios este Plano de Resposta a Incidentes cobre?
Dependendo da sua jurisdição operacional, o plano está alinhado às regras de divulgação SEC, HIPAA/HITECH, GDPR, CCPA/CPRA, NYDFS 500, NIST SP 800-61 Rev. 2 e ISO/IEC 27035.
Por que preciso de um advogado licenciado para elaborar meu IRP ao invés de um consultor de TI?
Equipes de TI garantem a segurança dos sistemas, mas advogados te protegem de penalidades estatutárias, ações de fiscalização e litígios. Um plano juridicamente sólido protege o privilégio advogado-cliente, estabelece um protocolo de cadeia de custódia defensável e atende aos prazos específicos de divulgação de violações estatutárias.
