Ver categorias
Explorar
Fiverr Pro
Português
$
USD



Tradução automática
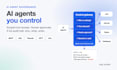
Seus agentes de IA podem acessar Jira, GitLab, Slack e seus bancos de dados. Você consegue dizer o que fizeram hoje e quem pediu isso?
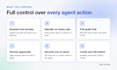
Eu crio agentes de IA e automações com uma camada de controle no meio, para que os agentes nunca tenham suas chaves e cada ação seja limitada, aprovada e registrada. Eu gerencio essa configuração na minha própria plataforma em produção.
O que você recebe:
Funciona com Claude, GPT, Gemini, n8n, clientes MCP e suas ferramentas de desenvolvimento (Jira, GitLab, GitHub, Slack).
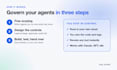
Como funciona:
Hospedado na sua nuvem, se precisar. Você possui todo o código e logs.
Não sabe por onde começar? O pacote Básico é uma auditoria do que seus agentes podem acessar hoje, com um plano de correção.
AI and Compute infrastructure
Idiomas
Tradução automática
Tradução automática
Isso funciona com as ferramentas de IA que já usamos?
Sim. A camada de controle fica entre qualquer agente (Claude, GPT, Copilot, n8n ou clientes MCP) e suas ferramentas. Você mantém seus agentes e adiciona controle sobre o que eles podem fazer.
O que a auditoria inclui?
Eu reviso quais agentes você usa, o que cada um pode acessar, onde as chaves estão e o que é registrado. Você recebe um relatório escrito classificando os riscos, além de um plano de correção que pode fazer sozinho ou me passar.
Você precisa de acesso aos nossos sistemas?
Para a auditoria, uma demonstração por compartilhamento de tela ou acesso somente leitura é suficiente. Para construções, trabalho na sua conta com acesso limitado que você pode revogar a qualquer momento.
Onde os logs de auditoria são armazenados?
No seu próprio banco de dados ou nuvem, fora do alcance do agente. Você é quem possui e decide por quanto tempo mantê-los.
Isso vai desacelerar nossos agentes?
Não de forma perceptível para uso normal. Apenas ações consideradas de alto risco aguardam uma aprovação humana.
Pode rodar na nossa própria nuvem?
Sim, e essa é a configuração padrão. Tudo roda na sua conta de nuvem ou nos seus servidores, e você possui todo o código e logs.
Isso é uma certificação de conformidade?
Não. Eu crio os controles técnicos e o rastreamento de auditoria que frameworks como SOC 2 ou ISO 27001 dependem, mas não emito certificações.


