Ver categorias
Português
$
USD
Conecte-se à sua IA
Vou criar um painel de cibersegurança personalizado em Python Streamlit
Sua app Android está vazando dados sensíveis ou vulnerável a ataques?
Como pesquisador de segurança experiente, encontrei vulnerabilidades do mundo real em aplicativos grandes (incluindo React Native e apps de mensagens seguras). Vou realizar uma auditoria de segurança aprofundada do seu APK Android para encontrar falhas críticas antes que os hackers as encontrem.
O que vou fazer:
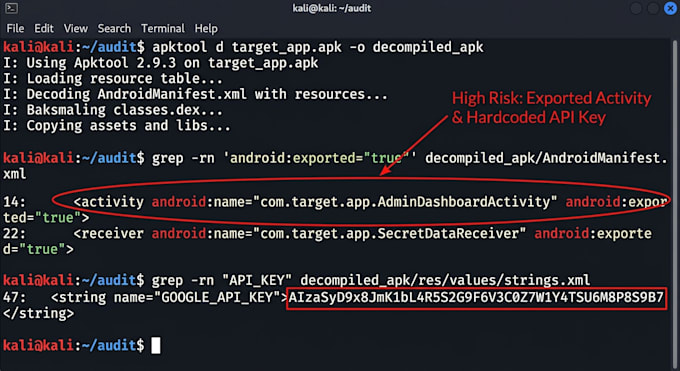
- Descompilar seu APK (Jadx/Smali) para analisar o código-fonte.
- Verificar segredos hardcoded (chaves de API, senhas, tokens).
- Testar componentes exportados (Activities, Services, Receivers) quanto a acesso não autorizado.
- Analisar AndroidManifest.xml em busca de configurações incorretas.
- Verificar armazenamento de dados inseguro e falhas de segurança de rede.
O que você vai receber:
- Um relatório detalhado de vulnerabilidades, profissional.
- Prova de conceito (PoC) clara ou passos para reproduzir.
- Recomendações acionáveis para corrigir os bugs.
Por que me escolher?
Eu não uso apenas ferramentas automatizadas; eu faço revisão de código manual para encontrar falhas lógicas profundas que os scanners perdem.
Por favor, me envie uma mensagem antes de pedir para discutirmos o escopo do seu app.
_xxyrfm.jpg)
_jcudz4.jpg)
Aplicação de teste:
Outros
Dispositivo:
Linux
Tradução automática
Preciso fornecer o código fonte?
Não, eu só preciso do arquivo APK. Vou descompilá-lo eu mesmo.
Isso vai burlar a segurança do seu app ou anti-tampering?
A auditoria é para encontrar vulnerabilidades no seu próprio app. Eu não contorno a segurança do servidor; eu analiso o código do lado do cliente.
E se eu não encontrar nenhuma falha?
Você ainda receberá um relatório abrangente sobre a postura de segurança do seu app, incluindo áreas testadas e recomendações.