Ver categorias
Português
$
USD
Conecte-se à sua IA
Analista de Cybersegurança SOC e Splunk SIEM
Você precisa de ajuda para entender seus logs de segurança?
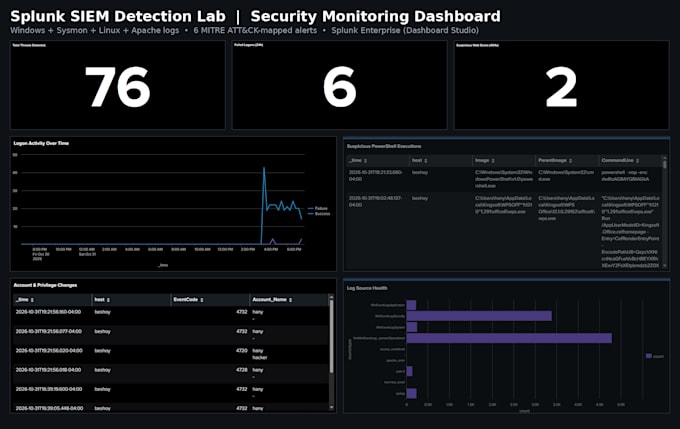
Ler milhares de entradas de logs do Splunk leva tempo. Como analista certificado de SOC (CEH, CSA, ECIR), posso revisar seus logs, identificar comportamentos suspeitos e fornecer um relatório claro e fácil de ler sobre o que encontrei.
O que farei por você:
- Revisar seus logs exportados do Splunk.
- Procurar atividades suspeitas (por exemplo, ataques de força bruta, tentativas de login falhas, escalonamento de privilégios).
- Executar consultas SPL para filtrar o ruído e encontrar as verdadeiras ameaças.
- Fornecer um relatório escrito explicando quaisquer anomalias que eu encontrar e recomendar próximos passos.
O que eu preciso de você:
- Uma amostra dos logs que você quer que eu analise (CSV ou formato de texto).
- Uma breve descrição do seu ambiente (ex.: Windows, Linux).
Por que me escolher?
Sou profundamente apaixonado pela defesa em Blue Team. Não bastam apenas ferramentas; eu entendo o MITRE ATT&CK e o ciclo de resposta a incidentes. Deixe-me ajudar a proteger seu ambiente.


Tecnologia:
splunk
•
Outros
Tipo de análise:
Análise diagnóstica
•
Outros
Especialidade:
Alertas
•
Detecção de anomalias
•
Outros
Linguagem de programação:
Python
•
SQL
Tradução automática
Em que formato meus logs devem estar?
CSV, TXT ou JSON é o ideal. Se não tiver certeza, envie uma mensagem antes de fazer o pedido.