Ver categorias
Português
$
USD
Conecte-se à sua IA
Penetration Tester, Engenheiro de Cybersegurança
Sua aplicação web está segura contra ataques do mundo real?
Eu realizarei testes de penetração em aplicações web para identificar e validar vulnerabilidades de segurança, avaliar seu impacto potencial e fornecer recomendações de remediação acionáveis.
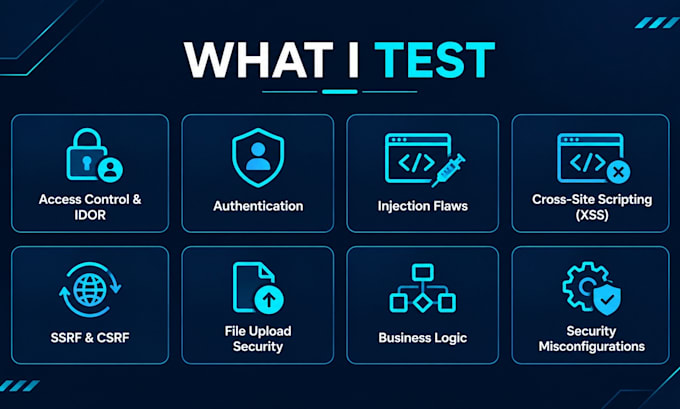
O que eu testo:
Controle de acesso quebrado e IDOR
Autenticação e gerenciamento de sessão
SQL Injection e outras falhas de injeção
Cross-Site Scripting (XSS)
Cross-Site Request Forgery (CSRF)
Server-Side Request Forgery (SSRF)
Vulnerabilidades em upload de arquivos
Configurações de segurança inadequadas
Falhas de lógica de negócio
Riscos do OWASP Top 10
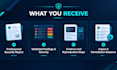
O que você receberá:
Um relatório de segurança profissional
Descrições de vulnerabilidade e classificações de severidade
Evidências e passos de reprodução
Avaliação de impacto potencial
Recomendações de remediação práticas
Eu combino ferramentas automatizadas com testes manuais para validar os achados e reduzir falsos positivos.
Por favor, entre em contato comigo antes de fazer o pedido para combinarmos o escopo da aplicação, os requisitos de teste e o prazo de entrega.
O teste de segurança é feito apenas em aplicações para as quais você tem autorização adequada.
Aplicação de teste:
Aplicação Web
Tecnologia de desenvolvimento:
.Net
•
JAVA
•
JavaScript
•
PHP
•
Python
Dispositivo:
PC
•
Linux
Tradução automática
O que seu serviço de teste de penetração inclui?
Eu combino varredura automatizada com testes de segurança manuais para identificar e validar vulnerabilidades em aplicações web. O teste pode cobrir controle de acesso, IDOR, autenticação, falhas de injeção, XSS, SSRF, configurações de segurança inadequadas e questões de lógica de negócio, dependendo do escopo acordado.
Vou receber um relatório de segurança?
Sim. Você receberá um relatório de segurança documentando achados validados, severidade, evidência técnica, passos de reprodução, impacto potencial e recomendações de remediação, de acordo com o pacote escolhido.
Você testa aplicações web autenticadas?
Sim. Testes autenticados estão disponíveis quando as contas de teste e o acesso necessários são fornecidos. Por favor, entre em contato antes de fazer o pedido para confirmar os requisitos de autenticação e o escopo do teste.
O que inclui uma revisão?
Uma revisão cobre correções razoáveis no relatório ou esclarecimentos sobre achados e recomendações existentes. Não inclui um novo teste de penetração, alvos adicionais, escopo expandido ou reteste após a remediação. O reteste pode ser marcado separadamente.
Você oferece reteste após a correção das vulnerabilidades?
O reteste pode ser marcado como serviço separado para verificar se as vulnerabilidades relatadas foram resolvidas de forma adequada. Entre em contato para discutir o escopo e o preço.
O que você precisa antes de começar a avaliação?
Por favor, forneça a URL de alvo, escopo de teste acordado, detalhes técnicos relevantes, requisitos de autenticação e quaisquer restrições de teste. Você precisa ser proprietário da aplicação ou ter autorização explícita para que ela seja testada. Entre em contato antes de fazer o pedido para confirmar o escopo.