Ver categorias
Explorar
Fiverr Pro
Português
$
USD


Tradução automática
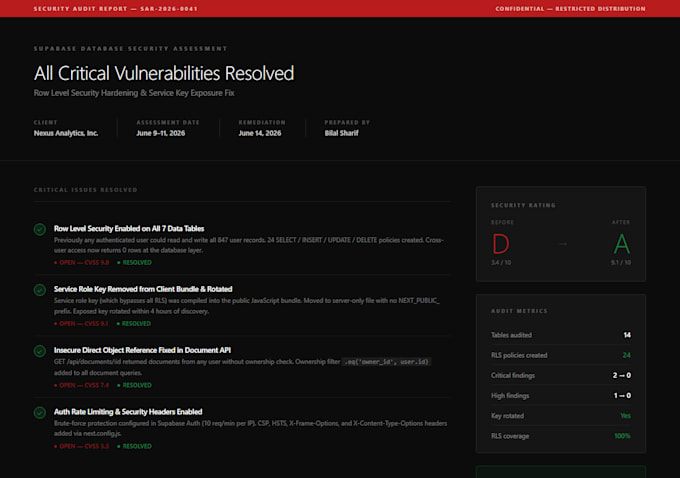
Uma auditoria de segurança no seu Supabase ou app construído com IA, feita antes de você lançar e se queimar. Se uma ferramenta como Lovable, Bolt ou Cursor a criou, há uma chance real de alguém conseguir ler seu banco de dados agora mesmo.
Isso não é teórico. Em 2025, escaneamentos descobriram que cerca de 1 em cada 10 apps construídos com IA tinham uma falha crítica no Supabase RLS, onde a chave pública permitia que atacantes dumpassem todas as tabelas em menos de uma hora. Ferramentas de IA são rápidas e geralmente pulam a segurança por padrão.
O que eu verifico e conserto:
- Segurança de nível de linha no Supabase: tabelas que qualquer um pode ler ou alterar
- Chaves API e segredos expostos no seu frontend
- Autenticação quebrada ou ausente
- Usuários vendo dados de outros usuários (BOLA)
- Injeção e as 10 principais questões do OWASP
- Limite de requisições, para ninguém sobrecarregar seu app
Você recebe um relatório em linguagem simples explicando o que está exposto e o quão sério é, classificado por risco, e depois eu protejo tudo.
Sobre mim: engenheiro de backend e segurança, anos em produção, encontrei e consertei uma falha real de execução remota de código, e gerencio sistemas com mais de um milhão de pedidos por mês.
Me envie o link do seu app ou uma captura de tela e eu te digo o quanto você está exposto.
Fullstack software engineer
Idiomas
Tradução automática
Tradução automática
Como posso saber se meu app está mesmo em risco?
Se uma ferramenta de IA construiu e ninguém verificou a segurança, provavelmente está. A auditoria confirma isso.
Não sou técnico.
Tudo bem. O relatório é em linguagem simples e eu faço os consertos.
O que é RLS e por que isso importa?
Segurança de nível de linha. Sem ela, qualquer um com sua chave pública pode ler ou alterar todo o seu banco de dados. É a maior vulnerabilidade em apps construídos com IA.
Quais plataformas você cobre?
Backends do Supabase e Firebase, e apps do Lovable, Bolt, Replit, Cursor e v0.
Você consegue monitorar depois do lançamento?
Sim, pergunte sobre monitoramento mensal.