Ver categorias
Explorar
Fiverr Pro
Português
$
USD


Tradução automática
Construí seu app rápido com Lovable, Bolt, Cursor ou manualmente, e agora usuários reais estão chegando? Antes que eles cheguem, deixe alguém olhar como um atacante faria.
O QUE EU VERIFICO
- Segredos no repositório e histórico do Git (.env, chaves de API, tokens)
- Autenticação e sessões: cookies, JWT, expiração, revogação
- Controle de acesso em rotas de API e ações do servidor: um usuário consegue alcançar o que não é dele?
- Validação de entrada e injeção (SQL, XSS, SSRF)
- Cabeçalhos de segurança, CORS, CSP, limitação de taxa
- Dependências com vulnerabilidades conhecidas
- Tratamento de erros: o que vaza para o navegador
O QUE VOCÊ RECEBE
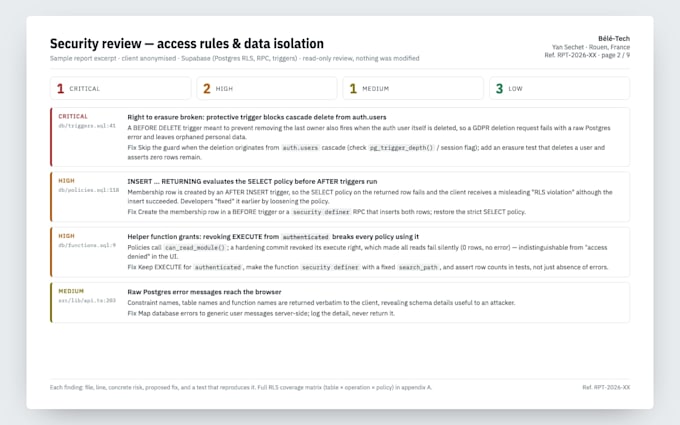
- Um relatório escrito classificado como crítico / alto / médio / baixo, com arquivo, linha, risco concreto e a correção
- Passos para reproduzir cada achado
- Premium: correções entregues como pull requests que você revisa, um por achado
COMO EU FUNCIONO
Somente leitura, a menos que você solicite correções. Sem acesso à produção, sem dados de usuários reais. Escopo e preço fixos, exclusões por escrito. Respostas em até 24 horas.
Contexto: Eu gerencio um app de dados de saúde em produção (Next.js, Postgres, Docker) com criptografia de ponta a ponta, WAF, monitoramento e backups testados.
Não sabe qual pacote se encaixa? Envie o tamanho do repositório e a stack, eu te digo honestamente.
Supabase RLS App Security Auditor Web Developer
Idiomas
Tradução automática