Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Hacking ético, segurança web
Vou realizar uma avaliação de segurança profissional de aplicações web usando uma metodologia estruturada do OWASP Top 10 para identificar, validar e documentar vulnerabilidades de segurança na sua aplicação web.
Os testes abrangem testes manuais de segurança, identificação e validação de vulnerabilidades, análise da superfície de ataque, avaliação do impacto na segurança, coleta de evidências e relatórios claros com orientações práticas de remediação.
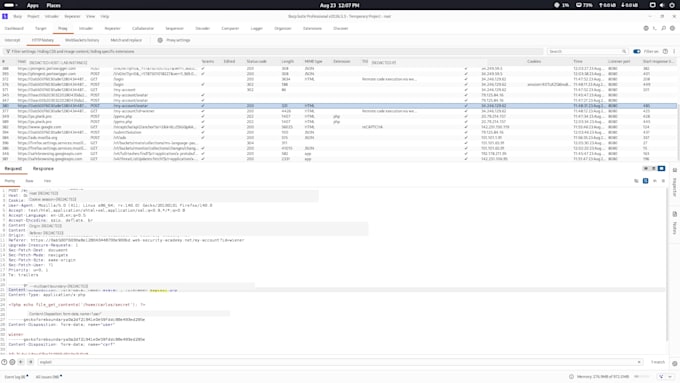
Os testes foram realizados em ambientes laboratoriais autorizados, ambientes aprovados pelo cliente e ambientes do PortSwigger Web Security Academy. Foram utilizados Burp Suite Professional e técnicas de testes manuais para investigar o comportamento da aplicação e validar as descobertas de segurança.
Dependendo do pacote escolhido, você receberá um relatório resumido de segurança, capturas de tela anotadas, descobertas validadas, avaliação de risco e recomendações de remediação acionáveis.
Foco em testes de segurança responsáveis, baseados em evidências, e não realizo testes contra sistemas sem autorização adequada.



_upzvst.jpg)
Aplicação de teste:
Aplicação Web
Dispositivo:
PC
•
Linux
Tradução automática
O que você precisa de mim para começar a avaliação de segurança?
Preciso da URL do site ou aplicação alvo, do escopo de teste acordado e de autorização por escrito para realizar os testes de segurança. Se for necessário autenticação, por favor, forneça as credenciais de teste e quaisquer limitações de escopo relevantes.
Que tipos de vulnerabilidades você testa?
Eu testo vulnerabilidades comuns de segurança em aplicações web usando uma metodologia alinhada ao OWASP Top 10, incluindo injeção, problemas de autenticação e controle de acesso, configurações de segurança incorretas, XSS, CSRF, vulnerabilidades relacionadas a arquivos, SSRF e outras vulnerabilidades aplicáveis dentro do escopo acordado.
Você realiza testes de segurança manuais?
Sim. A avaliação utiliza técnicas de testes manuais de segurança com Burp Suite Professional para investigar o comportamento da aplicação, validar vulnerabilidades potenciais e reduzir falsos positivos. Ferramentas automatizadas podem ser usadas quando apropriado, mas as descobertas são revisadas manualmente.
Vou receber um relatório de segurança?
Sim. Dependendo do pacote escolhido, você receberá um relatório resumido de segurança ou um relatório detalhado contendo descobertas validadas, evidências de suporte, informações de risco e recomendações práticas de remediação.
Você pode testar meu site sem autorização?
Não. Eu realizo testes de segurança apenas em aplicações e sistemas onde o cliente forneceu autorização adequada ou onde o ambiente é especificamente projetado para testes de segurança, como os laboratórios do PortSwigger Web Security Academy.