Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro de Plataforma Sênior
Pare de deixar seu agente IA rodar com mais acesso ao GCP do que realmente precisa.
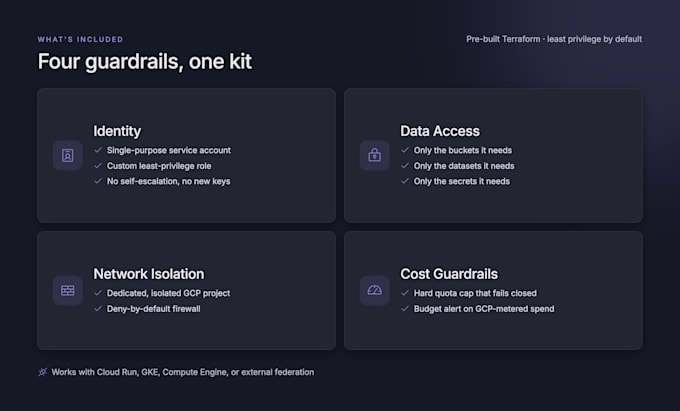
Sou um Engenheiro de Plataforma Sênior baseado no Reino Unido, especializado em GCP. Este é um kit de Terraform pré-construído que fornece ao seu agente IA identidade de menor privilégio, acesso a dados limitado, isolamento de cargas de trabalho e guardrails de custo — sem necessidade de acesso ao seu ambiente.
O que você recebe:
Funciona com identidade de carga de trabalho nativa do GCP (Cloud Run, GKE, Compute Engine), federação externa ou uma chave de fallback marcada como última opção.
Nota honesta de escopo: isso cobre apenas gastos medidos pelo GCP (Compute, Vertex AI). Chamadas diretas a um provedor externo de LLM não são visíveis aos controles do próprio GCP.
O pacote básico inclui apenas a composição. O padrão adiciona uma planilha de permissões e cotas. O premium inclui um walkthrough em vídeo e suporte prioritário.
Me envie uma mensagem com qualquer dúvida antes de fazer o pedido.


Ferramentas:
GitHub
Framework:
Terraform
Provedor de Nuvem:
Google Cloud Platform
Linguagem de programação:
Outros
Especialidade:
Instalação
•
Depuração
•
Configuração
Tradução automática
Você precisa de acesso ao nosso projeto GCP ou ao código do agente?
Não, ambos. É entregue como Terraform que você aplica com suas próprias credenciais — por isso também é preço fixo, não por hora.
Isso funciona com LangChain, CrewAI, n8n ou nosso próprio código de agente?
Sim. Funciona uma camada abaixo do framework do seu agente, na camada de identidade, onde o GCP só se importa com como o chamador se autentica — não importa o que está impulsionando o raciocínio.
Qual versão do Terraform essa precisa?
Terraform >= 1.5. Confirmarei a versão exata que testei assim que fizer um ciclo completo de implantação ao vivo, antes de ficar disponível.
Essa API está pronta para produção?
Cada módulo passou por sua própria revisão de README e validação do terraform. Farei um teste completo de implantação e desmontagem ao vivo antes do lançamento, do mesmo jeito que fiz com meu outro kit do GCP.
E se precisarmos de algo fora do escopo padrão após a entrega?
Fico feliz em cotar separadamente — me envie uma mensagem e vamos definir o escopo certinho.
Isso cobre custos de outros provedores de IA como OpenAI ou Anthropic?
Não — cobre apenas gastos medidos pelo GCP. Chamadas diretas a um provedor externo de LLM não são visíveis aos controles de faturamento ou cota do GCP.