Ver categorias
Português
$
USD
Conecte-se à sua IA

Tradução automática
Preocupado com o PHP2Shell? Vou revisar sua configuração de PHP e ajudar a remediar CVE-2026-109618 e CVE-2026-109619 com atualizações de segurança oficiais ou suportadas pelo fornecedor.
Tenho 7 anos de experiência em desenvolvimento web, incluindo PHP, WordPress, Laravel, implantação de VPS e Docker.
Dependendo do seu pacote, eu vou:
Basic é apenas avaliação. Standard cobre um site compatível. Premium adiciona staging e até 2 horas de correções de compatibilidade acordadas.
Versões antigas de PHP, múltiplos sites e grandes atualizações de código exigem um orçamento personalizado. Atualizações de hospedagem compartilhada podem depender do seu provedor. Limpeza de malware e teste completo de penetração não estão incluídos. Medidas temporárias não substituem completamente o patching.
Envie para mim o URL do seu site, tipo de hospedagem e versão do PHP antes de pedir para eu confirmar o escopo e o acesso.
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
Senior Full Stack Developer, Custom Web Apps and WordPress
Idiomas
Tradução automática
Tradução automática
O que este serviço PHP2Shell cobre?
Cobre avaliação e, nos pacotes de patch, a remediação de CVE-2026-109618 e CVE-2026-109619 usando atualizações oficiais ou suportadas pelo fornecedor. O escopo do pacote determina backups, testes da aplicação, staging e trabalho de compatibilidade.
O pacote básico inclui a correção do problema?
Não. Checagens básicas verificam o runtime do PHP de um site e o status de patch e fornecem um plano de ação por escrito. Escolha Standard ou Premium para uma atualização acordada, ou me mande uma proposta personalizada.
Você dá suporte a WordPress, WooCommerce e Laravel?
Sim, além de aplicações PHP personalizadas. Eu reviso a configuração de hospedagem, dependências e acesso necessário antes de confirmar o escopo da atualização. Grandes lojas e aplicações mais antigas podem precisar de uma oferta personalizada.
Atualizar WordPress ou instalar um plugin de segurança resolve o PHP2Shell?
Atualizar WordPress ou adicionar um plugin de segurança isoladamente não corrige o runtime do PHP. Eu verifico o build do PHP que serve seu site e se o seu provedor de hospedagem aplicou os patches relevantes.
Você pode desativar um recurso do PHP em vez de atualizar?
Alterações temporárias de configuração podem reduzir riscos específicos, mas não substituem completamente os patches do PHP2Shell. Explico qualquer exposição remanescente e priorizo uma atualização oficial ou suportada pelo fornecedor.
E se eu usar hospedagem compartilhada ou uma versão antiga do PHP?
Na hospedagem compartilhada, o provedor pode controlar as atualizações do PHP. Ramos mais antigas exigem revisão de compatibilidade e confirmação de qualquer backport do fornecedor. Avalio as opções disponíveis antes de aceitar um pedido de patch com preço fixo.
Meu site terá downtime ou problemas de compatibilidade?
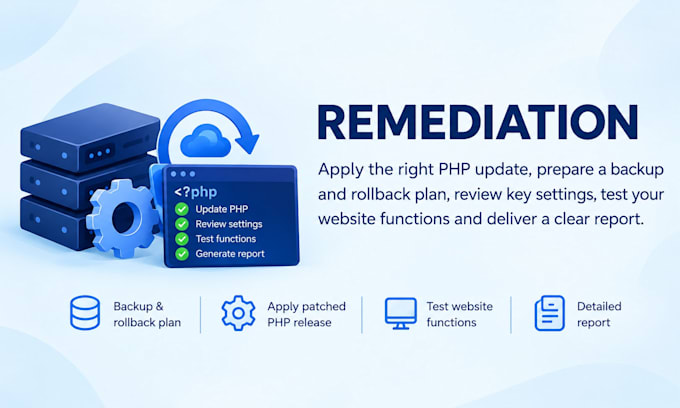
Atualizações podem exigir reinicialização ou janela de manutenção. Eu preparo backups e passos de rollback e testo os fluxos acordados. Premium acrescenta staging e correções limitadas de compatibilidade. Não posso garantir downtime zero nem compatibilidade com todo código legado.
E se meu site já estiver patchado ou tiver sido hackeado?
Se já estiver patchado, eu documento as evidências e evito mudanças desnecessárias. Remoção de malware e resposta a incidentes são serviços separados; uma atualização do PHP sozinha não prova que uma violação existente foi removida.
Qual acesso você precisa?
Dependendo da sua configuração, posso precisar de acesso temporário à hospedagem, acesso SSH limitado e uma conta de administrador ou de teste do site. Confirmo os requisitos na conversa do pedido. Compartilhe apenas o acesso necessário e revogue após a conclusão.
O que vou receber e o que conta como revisão?
Você recebe um relatório de achados ou mudanças, evidência de patches, testes acordados e ações restantes. Revisões cobrem o escopo original. Sites extras, novos recursos, migrações grandes, testes completos de penetração e licenças pagas estão excluídos.