Ver categorias
Português
$
USD
Conecte-se à sua IA
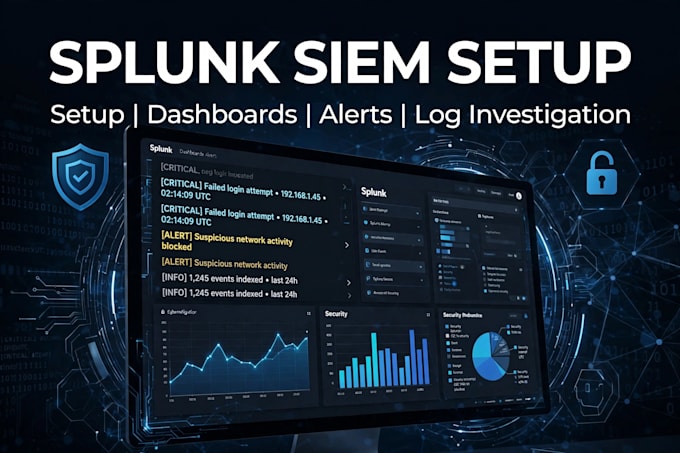
Analista de Splunk SIEM para Monitoramento SOC e Análise de Logs
Está tendo dificuldade com o Splunk? Eu vou configurar seu Splunk SIEM e investigar seus logs de segurança por você.
Apoio pequenas empresas, equipes SOC e administradores de TI a colocar o Splunk para funcionar de forma correta - não apenas instalado, mas realmente útil.
O que vou fazer:
- Instalar e configurar o Splunk Enterprise / Splunk Cloud
- Onboard de dados: Windows, Linux, firewall, AWS, Azure, Active Directory
- Criar indexes, sourcetypes e inputs de dados
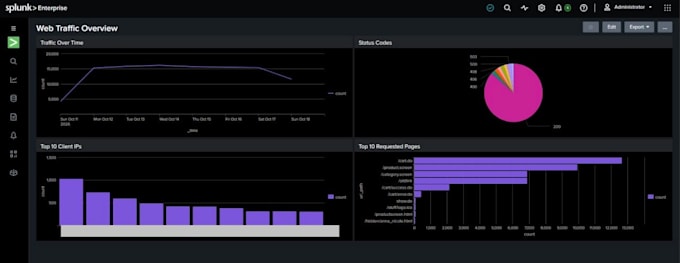
- Construir dashboards, relatórios e alertas em tempo real
- Investigar logs suspeitos, tentativas de login falhas, malware e ataques de brute-force
- Escrever um relatório claro: o que aconteceu, o que está em risco, o que consertar
Por que comigo?
Eu foco em segurança, não apenas em configuração. Você terá um Splunk limpo, seguro e documentado que sua equipe pode realmente usar.
Envie uma mensagem antes de pedir, se você tiver um ambiente grande ou investigação urgente - eu respondo rápido.
Provedor de nuvem:
Outros
Especialidade:
Instalação
•
Depuração
•
Configuração
Recurso de computação em nuvem:
Outros
Tradução automática
O que você precisa para começar?
Seu acesso ao Splunk ou detalhes do servidor, quais logs você quer monitorar e qual problema você quer resolver.
Você trabalha com Splunk Cloud?
Sim, eu trabalho com Splunk Enterprise e Splunk Cloud.
Você pode investigar um hack / violação?
Sim. Escolha Premium. Envie meus seus logs e linha do tempo que eu investigarei e fornecerei um relatório completo.