Ver categorias
Português
$
USD
Conecte-se à sua IA
Pentester, Engenheiro de Segurança Offensive, Segurança de Aplicações, Desenvolvedor de Segurança
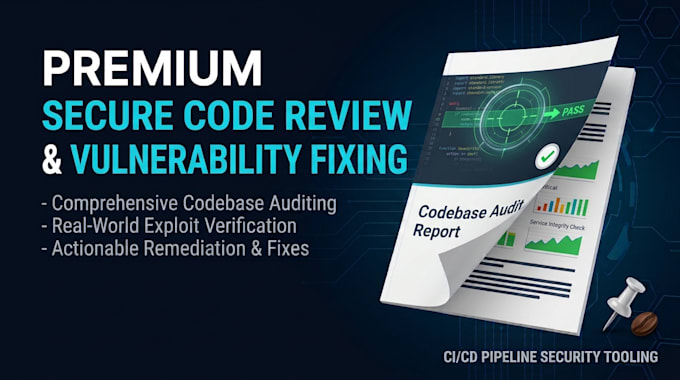
Como Desenvolvedor Seguro e Testador de Penetração, eu avali-o manualmente o seu código-fonte em busca de vulnerabilidades exploráveis e entrego patches limpos que não vão quebrar o seu app.
Ferramentas automatizadas SAST perdem falhas de lógica de negócio e te lotam de falsos positivos. Eu combino uma revisão manual linha a linha com análise de segurança direcionada em toda a sua base de código.
Áreas de Revisão Principais (Incluindo, mas não se limitando a):
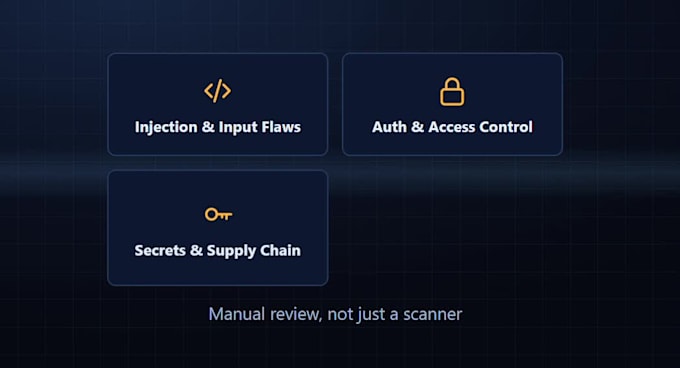
Injeção e falhas de entrada: SQLi, XSS, CSRF, SSRF, injeção de comandos e desserialização insegura.
Autenticação e Controle de Acesso: Autenticação quebrada, manejo fraco de JWT/sessão, IDOR e escalonamento de privilégios.
Segredos e Cadeia de Suprimentos: chaves de API codificadas, credenciais expostas e dependências de terceiros vulneráveis.
Lógica Personalizada e Arquitetura: manuseio inseguro de arquivos, condições de corrida e configurações incorretas de API/banco de dados.
O que você vai receber:
Relatório de vulnerabilidade claro com avaliações de severidade CVSS
Números exatos de linha e explicações de risco em linguagem simples
Códigos corrigidos prontos para produção ou PR no Git
Envie-me seu stack técnico e o tamanho do repositório antes de pedir!

Tecnologia de desenvolvimento:
JavaScript
Tradução automática
Quais linguagens e frameworks de programação você suporta?
• \r\n\t• Eu avalio todas as principais pilhas back-end, front-end e móvel — incluindo Python (Django/Flask/FastAPI), JavaScript/TypeScript (Node.js, React, Next.js), PHP (Laravel), Java/Kotlin, C#/.NET, Go e Ruby. Me envie seu stack se quiser confirmar antes de pedir.\r\n