Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Precisa de uma verificação de segurança independente antes de um lançamento, uma auditoria ou uma revisão de segurança do cliente? Sou um testador de penetração de aplicativos web certificado pelo OSCP e caçador de bugs bounty. Testo seu app manualmente, do jeito que um atacante faria. Não apenas um relatório de scanner.
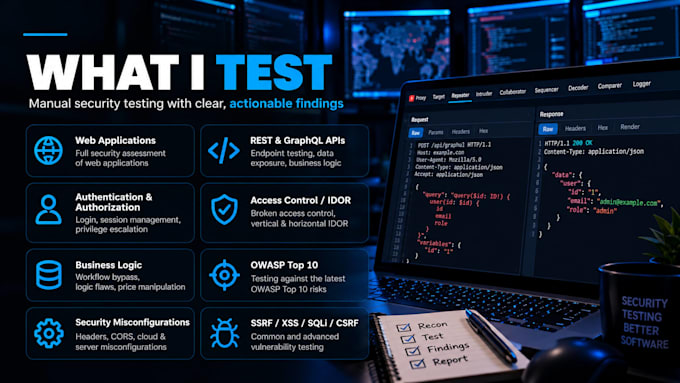
O QUE EU TESTO (apenas escopo acordado)
COMO EU FUNCIONO
Reconhecimento e mapeamento da superfície de ataque, seguido de testes manuais no Burp Suite, validação de cada achado para eliminar falsos positivos, e então relato.
O QUE VOCÊ RECEBE
Um relatório com os achados validados, incluindo severidade, endpoint afetado, passos para reproduzir, evidências e recomendações de correção. Se não encontrar nada explorável no escopo, você recebe um resumo do que foi testado.
PARA QUEM É
Equipes de SaaS, startups, desenvolvedores, construtores de API e pequenas empresas.
O QUE PRECISO
URL alvo, escopo, contas de teste e documentação da API (se houver).
APENAS TESTES AUTORIZADOS
Você deve ser proprietário do alvo ou ter permissão por escrito para testá-lo. Não faço testes de DoS ou destrutivos.
Envie sua escopo primeiro por mensagem.


Aplicação de teste:
Aplicação Web
Dispositivo:
PC
•
Mac
•
Linux
Tradução automática
O que você precisa de mim para começar?
A URL alvo, os domínios ou endpoints dentro do escopo, contas de teste (idealmente 2 por papel), documentação da API ou uma coleção Postman, se tiver, e confirmação de que você é proprietário ou autorizado a testar o alvo.
Você pode testar minha API?
Sim. Testo APIs REST e GraphQL para autorização quebrada (IDOR/BOLA), falhas de autenticação, injeção, exposição excessiva de dados e problemas de rate-limiting. Um arquivo Swagger/OpenAPI ou coleção Postman ajuda a cobrir mais.
Você pode testar uma aplicação protegida por login?
Sim, e a maioria dos problemas graves fica atrás do login. Forneça contas de teste. Para testes de controle de acesso, duas contas por papel me permitem verificar se um usuário consegue acessar os dados de outro usuário.
Você fornece um relatório?
Sim. Cada pedido inclui um relatório. Cada achado validado tem uma severidade, o URL ou endpoint afetado, passos para reproduzir, evidências e orientações de remediação.
Este é um teste manual ou uma varredura automatizada?
É manual. Posso usar ferramentas para reconhecimento e descoberta, mas investigo e valido os achados manualmente no Burp Suite. Você não receberá uma exportação bruta do scanner.
Você consegue testar ambientes de staging?
Sim, e recomendo. O ambiente de staging me permite testar de forma mais completa sem risco aos dados de produção ou usuários reais.
E se você não encontrar nenhuma vulnerabilidade?
Não garanto os achados; isso depende do seu app e do escopo. Se nada explorável for encontrado, você ainda recebe um relatório listando o que foi testado, uma evidência útil da sua postura de segurança.
Você precisa de autorização para testar?
Sim, sempre. Você deve ser proprietário do alvo ou ter permissão por escrito do proprietário. Não faço testes em sites de terceiros, nem testes de DoS, destrutivos ou fora do escopo acordado.