Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Analista de Segurança de Tecnologia da Informação
Você está se preparando para a certificação ISO 27001:2022 ou quer fortalecer o Sistema de Gestão de Segurança da Informação (SGSI) da sua organização?
Como um Auditor Líder / Implementador ISO 27001 certificado, com experiência prática em cibersegurança empresarial (proteção de endpoints, DLP, controle de acesso e infraestrutura de TI), ofereço consultoria estruturada, prática e pronta para auditoria, adaptada às necessidades do seu negócio.
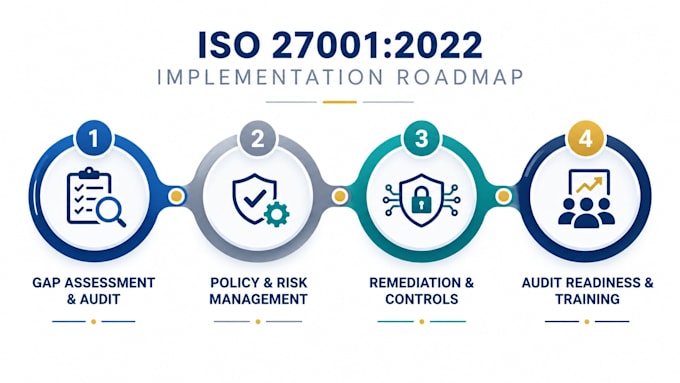
O que posso ajudar:
Por que escolher este serviço?
Por favor, entre em contato comigo antes de fazer seu pedido para que possamos discutir suas necessidades específicas.
Tradução automática
Você fornece certificação ISO 27001 oficial?
Não, certificados oficiais ISO 27001 só podem ser emitidos por um Organismo de Certificação credenciado. Eu ajudo você a preparar sua organização, documentação e controles para passar na auditoria oficial sem problemas.
Você pode personalizar a documentação de acordo com o tamanho da minha empresa?
Com certeza. Personalizo todas as políticas e frameworks de avaliação de riscos para se adequar ao tamanho operacional, infraestrutura e requisitos do seu setor.
O que você precisa de mim para começar?
Uma visão geral rápida da sua configuração atual de TI, políticas de segurança existentes (se houver) e o escopo do seu SGSI alvo.