Ver categorias
Português
$
USD
Conecte-se à sua IA
Especialista em segurança e modelos do Notion
Não sabe o que sua equipe deve fazer quando ocorre um incidente de segurança? Tenha um playbook de resposta a incidentes pronto para usar no Notion, para que todo mundo saiba quem faz o quê e quando.
Desenvolvido por um graduado em ciência da computação e engenharia, com treinamento prático em SOC/IR (simulação de trabalho virtual do Commonwealth Bank, laboratório SOC).
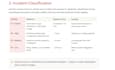
BÁSICO: itens essenciais: critérios de ativação, matriz de severidade P1-P4, funções, etapas de triagem e contenção.
PADRÃO (mais popular): o playbook completo:
Matriz de severidade, funções, triagem, manejo de evidências, contenção
Plano de comunicação fora de banda e lista de contatos
Referência regulatória (GDPR, HIPAA, CERT-In, UK GDPR, PIPEDA, PDPA, NIS2 e outros)
Recuperação, revisão pós-incidente, modelos de comunicação
Anexo rápido de ransomware
Banco de dados de registro de incidentes
Mapeamento ISO 27001 / SOC 2 (referência)
PRIME: Padrão, personalizado com suas funções, níveis de severidade e plano RACI/escalonamento.
Ideal para startups, pequenas equipes de segurança e consultores.
Referência inicial apenas, não constitui aconselhamento legal ou garantia de conformidade. Confirme com seu advogado ou auditor.


Informe o freelancer sobre suas preferências ou preocupações em relação ao uso de ferramentas de IA na conclusão e/ou entrega de seu pedido.
Tradução automática
Vou poder editar o modelo depois de recebê-lo?
Sim, totalmente editável após duplicação.
Preciso de um plano pago do Notion?
Não, o plano gratuito funciona bem.
Isso é baseado em algum framework de conformidade específico?
Sim — alinhado com NIST SP 800-61r2 e inclui mapeamento de controles ISO 27001/SOC 2.
Como isso será entregue?
Link de duplicação do Notion, pronto instantaneamente.
Encontrou um mapeamento que não se encaixa na sua versão do framework?
Me manda uma mensagem que eu atualizo
Qual a diferença entre os pacotes?
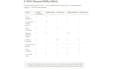
O pacote básico cobre os essenciais de resposta (ativação, severidade, papéis, triagem, contenção). O padrão adiciona manejo de evidências, referência regulatória, recuperação, modelos de comunicação e um rastreador de tarefas. O premium inclui mapeamento de conformidade além de uma expansão completa de severidade, escalonamento e RACI.
O mapeamento de conformidade é certificado em auditoria?
Não. O mapeamento ISO 27001:2022 e SOC 2 é uma referência inicial verificada para acelerar sua preparação, não uma garantia de certificação. Sempre confirme os mapeamentos finais de controle com seu próprio auditor antes de enviar como evidência de auditoria.
Os prazos regulatórios são garantidos legalmente?
Não. As janelas de reporte para GDPR, CERT-In, PIPEDA e outros são fornecidas como referência inicial e são verificadas no momento da redação, mas podem mudar. Confirme as obrigações atuais com seu próprio advogado antes de confiar nelas.
Você oferece revisões?
Sim, as revisões por pacote estão listadas na tabela de preços. Me envie uma mensagem primeiro se precisar de algo fora da personalização padrão, como uma versão específica para uma indústria.


