Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Penetration Tester, AppSec e Consultor de Cybersegurança
A sua aplicação web está realmente segura? Eu testo do jeito que um atacante de verdade faria, e depois te entrego um relatório claro que seus desenvolvedores podem levar adiante.
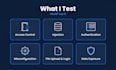
O QUE EU TESTO (OWASP Top 10)
- Controle de acesso quebrado e IDOR
- Injeção (SQLi, XSS, injeção de comandos)
- Falhas de autenticação e sessão
- Configuração de segurança inadequada
- Lógica de negócio e upload de arquivos
- Exposição de dados sensíveis
O QUE VOCÊ RECEBE
- Relatório técnico com capturas de tela e evidências para cada achado
- Classificação de risco CVSS e guia de correção passo a passo
- Resumo executivo para a gestão
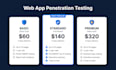
- Re-teste grátis de questões corrigidas (Padrão e Premium)
FERRAMENTAS
Burp Suite, OWASP ZAP, Nmap, SQLMap, ffuf, além de testes manuais.
SOBRE MIM
MSc em Segurança da Informação, mais de 3 anos de experiência, 100+ aplicações web e APIs testadas, ex-líder de equipe SOC. Certificações: eJPT, PEH, Security+.
TESTES AUTORIZADOS SOMENTE
Eu só testo aplicações que você possui ou para as quais você tem permissão por escrito para testar. NDA disponível.
Envie-me uma mensagem antes de pedir para confirmarmos o escopo.


Aplicação de teste:
Aplicação Web
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Celular Android
Tradução automática
Você precisa de permissão antes de testar?
Sim. Testo apenas aplicações que você possui ou para as quais você tem autorização por escrito, e eu envio um formulário de escopo curto antes de começar.
O teste vai quebrar a minha aplicação?
O teste é não destrutivo por padrão. Recomendo um ambiente de staging e combinamos janelas de tempo primeiro.
O que o relatório inclui?
Achados com severidade, evidências, impacto e passos de correção, além de um resumo executivo para o Padrão e Premium.
Você explora vulnerabilidades?
Somente para comprovar o impacto com segurança, sem destruição de dados ou negação de serviço.
Meus dados são confidenciais?
Sim. NDA disponível mediante solicitação, e todos os dados de teste são apagados após a entrega.
Você testa APIs e apps móveis?
APIs que dão suporte ao web app estão incluídas. Testes dedicados de API e de mobile são serviços separados.


