Ver categorias
Português
$
USD
Conecte-se à sua IA
Engenheiro DevOps e DevSecOps na AWS, Kubernetes
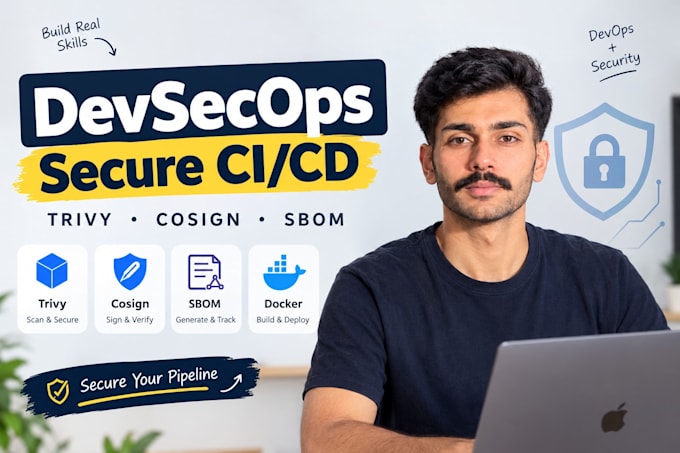
Você está preocupado com hackers roubando seu código ou injetando malware nas suas imagens Docker?
Muitos desenvolvedores constroem pipelines CI/CD rápidos, mas esquecem de protegê-los. Como Engenheiro DevSecOps, vou embutir a segurança diretamente no seu processo de implantação sem atrapalhar você.
O que eu farei por você:
Por que me escolher?
Sou um Engenheiro DevSecOps dedicado, com experiência prática em proteger ambientes na nuvem (AWS) e clusters Kubernetes. Não entrego apenas pipelines; entrego pipelines seguros.
Vamos conversar! Envie-me uma mensagem com a sua configuração atual antes de fazer o pedido.
️FERRAMENTAS
GitHub Actions, GitLab CI, Jenkins, Argo CD, Trivy, Cosign, Gitleaks, SonarQube, Docker, Kubernetes, Helm, Terraform, Ansible, AWS, Azure.
Ferramentas:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Outros
Frameworks:
Terraform
•
Ansible
Linguagem de programação:
Bash
•
C
•
Python
Especialidade:
Instalação
•
Desenvolvimento
•
Configuração
Tradução automática
Isso vai desacelerar minhas implantações?
Não. As verificações de segurança rodam em paralelo sempre que possível, e ajusto os limites para combinar com sua tolerância ao risco. A maioria dos pipelines adiciona apenas 2 a 4 minutos ao build.
Já tenho um pipeline CI/CD. Você consegue adicionar segurança nele?
Sim. Eu integro Trivy, Cosign, SBOM e Gitleaks em pipelines existentes do GitHub Actions, GitLab CI ou Jenkins.
Você trabalha com repositórios privados?
Sim. Me adicione como colaborador ou forneça acesso temporário. Assino um NDA mediante solicitação.
E se eu não usar Docker ou Kubernetes?
O pipeline ainda funciona. Eu escaneio código fonte, dependências e artefatos mesmo sem containers. Envie uma mensagem com sua stack e eu confirmo.
Qual ferramenta de CI/CD devo escolher?
Se estiver indeciso, recomendo GitHub Actions pela simplicidade ou GitLab CI pela segurança integrada. Vou orientar com base na sua stack atual.
Vou receber o código fonte e os arquivos de configuração?
Sim. Cada arquivo do pipeline, configuração de scan e documentação será entregue a você, você é o proprietário de tudo.
E se algo quebrar após a entrega?
A versão premium inclui 7 dias de suporte após a entrega. Para Basic e Standard, ofereço uma correção gratuita dentro de 3 dias após a entrega.
