Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Consultor de cibersegurança especializado em SIEM e conformidade
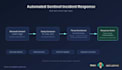
Automatize sua resposta a incidentes do Microsoft Sentinel com um pipeline funcional do Azure Logic Apps, criado para você, implantado por você.
Incidentes se acumulam, dados de entidades ficam enterrados em JSON, e triagens manuais consomem o tempo da sua equipe. Eu vou criar uma automação de Logic App que transforma um incidente real do Sentinel em uma resposta automatizada: extração de entidades, enriquecimento opcional com threat-intel e uma ação de notificação ou ticket.
O que você recebe:
Como funciona:
Me diga seus tipos de entidade e a ação alvo (Teams, email, webhook ou plataforma de ticketing). Eu construo e testo o pipeline, depois entrego o modelo junto com a documentação.
Nota de escopo:
Isso fornece um modelo para SEU ambiente. Eu nunca exijo acesso ao seu workspace do Sentinel ou credenciais.
Contexto:
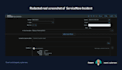
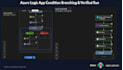
Automação prática com Sentinel e Logic Apps, enriquecimento com VirusTotal, lógica condicional de resposta, integrações de API autenticadas com OAuth, testadas do começo ao fim contra uma instância real do ServiceNow.
Envie uma mensagem primeiro se estiver em dúvida sobre qual pacote escolher.


Provedor de nuvem:
microsoft azure
Tradução automática
Q: Você precisa de acesso ao meu workspace do Sentinel ou às ferramentas de segurança?
A: Não. Eu construo e testo usando dados de exemplo realistas, depois entrego um modelo e um guia de configuração para você implantar no seu ambiente. Nunca preciso de credenciais ou acesso ao seu tenant ao vivo.
Q: Preciso ter o Sentinel configurado para pedir esse serviço?
A: Ajuda, mas não é obrigatório. Se você ainda estiver planejando sua implantação, posso construir com base em formas padrão de incidentes e entidades do Sentinel, assim o modelo fica pronto quando você estiver.
Q: A menção de plataforma personalizada no pacote premium inclui especificamente ServiceNow?
A: ServiceNow é um exemplo comprovado (testado do começo ao fim, incluindo criação de tickets reais). Para outra plataforma, farei uma pesquisa e adaptarei o mesmo padrão de OAuth para a API alvo como parte da entrega premium.
Q: E se minha plataforma alvo não usar OAuth?
A: A maioria das APIs modernas usam, mas se a sua usar outro método de autenticação (chave de API, Basic Auth, etc.), me avise nos detalhes do pedido para que eu possa planejar. Isso pode afetar o tempo de entrega.
Q: Isso funciona especificamente com Microsoft Sentinel ou também com outros SIEMs?
A: Este serviço foi criado especificamente para a estrutura de incidentes e entidades do Microsoft Sentinel e Azure Logic Apps. Não é uma solução genérica compatível com qualquer SIEM.
Q: Você pode personalizar o limite de severidade ou tipos de entidade?
A: Sim — isso é discutido na sua chamada de escopo e refletido no modelo entregue. Os níveis Standard e Premium incluem essa personalização por padrão.
Q: Isso inclui o custo dos recursos do Azure (Logic Apps, conectores, etc.)?
A: Não — este serviço cobre apenas a construção e entrega. Custos de execução do Azure (execuções do Logic Apps, conexões de API, uso de APIs de terceiros como VirusTotal) são cobrados diretamente pela Microsoft ou pelo provedor relevante, separadamente deste serviço.
Q: E se eu tiver problemas ao implantar o modelo sozinho?
A: Cada pacote inclui revisões dentro do seu escopo (veja detalhes do pacote) para resolver problemas com o modelo entregue. Para suporte contínuo além disso, podemos discutir um acordo separado.
Q: Você precisará de detalhes sobre minha organização ou configuração de segurança?
A: Apenas o necessário para definir o escopo corretamente (tipos de entidade, plataforma alvo, preferências de severidade) — nada sobre seus incidentes, usuários ou infraestrutura. Eu construo com base em dados de exemplo realistas, não no seu ambiente ao vivo.
Q: Qual sua experiência com Sentinel e Logic Apps?
A: Tenho certificações CySA+ e CASP, além de experiência prática na construção e teste de automações do Sentinel integradas com Logic Apps, incluindo extração real de entidades, enriquecimento com threat-intel e integrações de API autenticadas com OAuth contra uma instância real do ServiceNow.


