Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Administrador de Sistemas Linux e Windows, Docker, Ansible
Seu novo VPS vem totalmente aberto por padrão: login por senha ativado, root exposto, sem firewall, sem proteção contra bots que escaneiam a internet por servidores vulneráveis.
Eu endureço seu servidor Linux (Debian, Ubuntu, CentOS, Rocky ou AlmaLinux) contra os ataques automatizados mais comuns.
O que você recebe (por pacote):
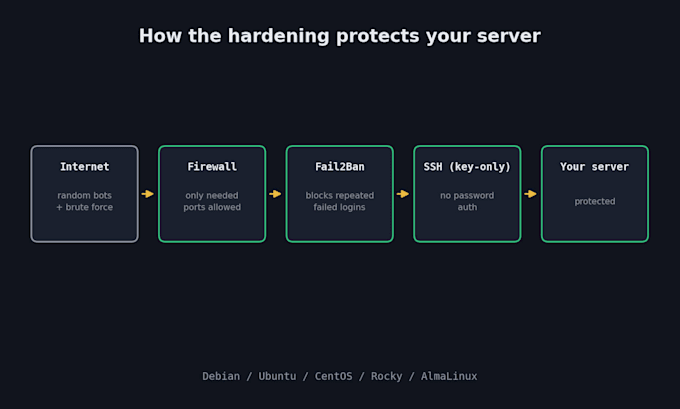
- SSH configurado para login apenas por chave, login de root desativado
- Firewall configurado para apenas o tráfego necessário
- Fail2Ban bloqueando tentativas de login repetidas
- Atualização completa do sistema (Standard & Premium)
- Relatório escrito de todas as mudanças (Standard & Premium)
- Varredura de portas com nmap para confirmar que nada inesperado está exposto (Premium)
Para desenvolvedores, pequenas empresas e auto-hospedeiros que acabaram de alugar um VPS e querem deixá-lo protegido antes de implantar qualquer coisa importante.
Não inclui: correções a nível de app, resposta a incidentes de servidores já hackeados, trabalho com política SELinux em distros da família RHEL, servidores Windows.
É necessário acesso root/sudo via SSH antes de eu começar.


Servidor:
Servidor virtual privado
•
Outros
Sistema operacional:
Linux
Tradução automática
Você precisa de acesso root ao meu servidor?
Sim, acesso SSH funcional com privilégios de root ou sudo. Não preciso de outras senhas de contas, apenas acesso ao servidor.
Isso vai afetar meu site ou app?
Não, se estiver funcionando corretamente. Eu apenas endureço a camada do sistema operacional (SSH, firewall, Fail2Ban), não seu código de app ou banco de dados.
Você suporta CentOS, Rocky Linux ou AlmaLinux?
Sim, para SSH, firewall e Fail2Ban. Ainda não configuro políticas SELinux nessas distros, me envie uma mensagem primeiro se precisar disso.
Meu servidor já foi hackeado, você pode ajudar?
Este serviço é de endurecimento preventivo, não resposta a incidentes. Me envie uma mensagem antes de pedir para que eu possa te orientar corretamente.
E se eu ficar trancado fora após as mudanças?
Testei o acesso SSH antes de finalizar a entrega para garantir que você não ficará trancado fora, e documentei a configuração original para rollback.
Você também consegue corrigir bugs no meu app?
Isso está fora do escopo deste serviço. Me envie uma mensagem e posso cotar separadamente se fizer sentido.
Quanto tempo leva?
O tempo de entrega está listado por pacote (2-3 dias), mas o trabalho prático geralmente leva de 1 a 3 horas após eu ter acesso.