Eu vou integrar a varredura de vulnerabilidades do trivy no seu ci cd

Algumas informações foram traduzidas automaticamente.

Ucrânia

Eu falo Ucraniano, Russo, Inglês

Engenheiro DevSecOps

Engenheiro de DevOps e estudante de Cybersecurity com foco em automação de infraestrutura nativa de nuvem, metodologias GitOps e entrega confiável de software. Tenho experiência prática em construir, ...
Sobre este Serviço

Proteja sua pipeline de CI/CD com varredura automatizada de vulnerabilidades

Você está implantando containers vulneráveis? Segurança não deve ser uma reflexão tardia ou um gargalo. Eu vou integrar ferramentas automatizadas de DevSecOps diretamente nas suas pipelines de CI/CD para que você possa detectar vulnerabilidades antes que elas cheguem à produção.

Como um Engenheiro de Confiabilidade de Sites (Site Reliability Engineer) atuante, foco na integração perfeita. Construo pipelines de segurança que os desenvolvedores realmente querem usar, sem interromper seu fluxo de implantação.

O que posso fazer por você:
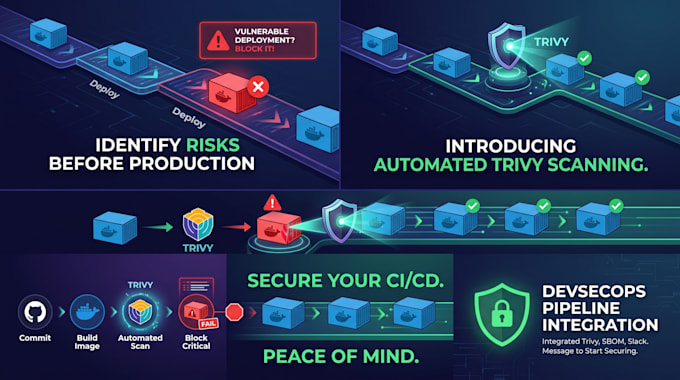
  • Varredura Automatizada: Integrar o Trivy ao GitHub Actions ou GitLab CI para escanear imagens Docker, IaC (Terraform) e manifests do Kubernetes a cada build.
  • Geração de SBOM: Automatizar a criação de Software Bill of Materials (SBOM) usando Trivy para manter a transparência na sua cadeia de suprimentos de software.
  • Notificações Instantâneas: Configurar integrações personalizadas de webhook para encaminhar alertas críticos de vulnerabilidades diretamente para seus canais do Slack.
  • Otimização da pipeline: Garantir que as verificações de segurança sejam rápidas e não bloqueiem seu processo diário de desenvolvimento.


Ferramentas:

Docker

•

GitLab

•

Jenkins

•

GitHub

•

BitBucket

Frameworks:

Terraform

Provedor de Nuvem:

Amazon Web Services

•

Google Cloud Platform

Linguagem de programação:

Python

Especialidade:

Instalação

•

Desenvolvimento

•

Configuração