Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro DevSecOps, Kubernetes, Fortalecimento de Linux e Firewalls
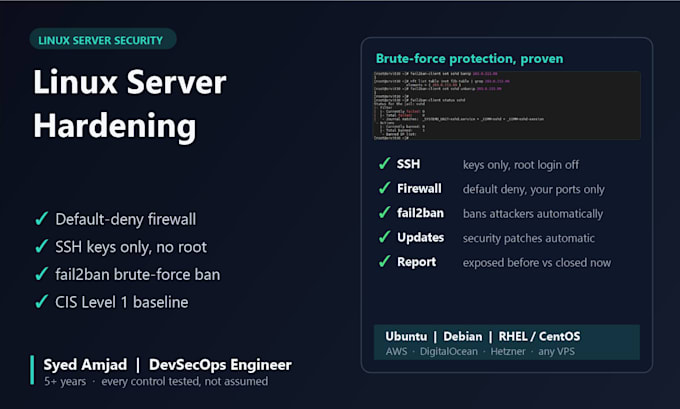
Precisa de um servidor Linux seguro desde o começo, ou já exposto a bots? Vou configurar, proteger e endurecer seu VPS Linux ou servidor na nuvem sem te trancar para fora.
O que eu faço:
Coda cada mudança é feita com backup e testada primeiro, para que seu site permaneça online.
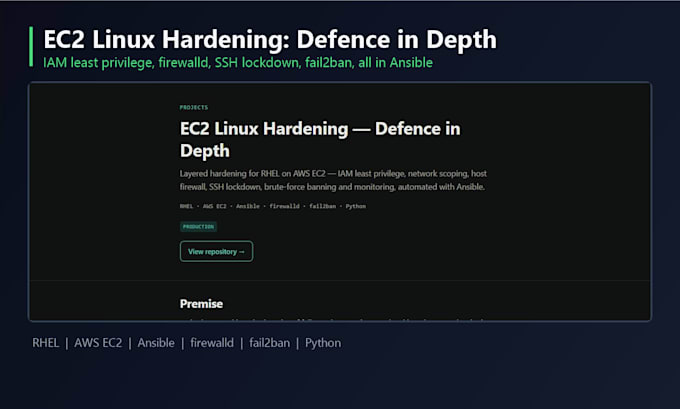
Por que eu: Construi uma plataforma de automação de firewall em produção para uma grande frota de Linux (iptables, ipset, Python, Ansible) com backup e rollback em cada implante. Isso tornou as implantações 3x mais rápidas.
Funciona com: Ubuntu, Debian, CentOS e RHEL na AWS, DigitalOcean, Hetzner, Linode ou qualquer VPS.
Por favor, me mande uma mensagem antes de solicitar para eu verificar o seu servidor e sugerir o pacote certo.
Servidor:
Servidor virtual privado
•
Nginx
•
Servidor web
Sistema operacional:
Linux
•
Unix
Tradução automática
Perderei acesso ao meu servidor durante o fortalecimento?
Não. Mantenho uma segunda sessão aberta, faço a lista de permissões do seu IP primeiro e aplico as mudanças no firewall com rollback automático se a conexão cair.
Você precisa de acesso root?
Um usuário sudo temporário é suficiente. Você pode removê-lo assim que o trabalho terminar, e eu te lembrarei de fazer isso.
Meu servidor roda Docker. O firewall vai quebrar meus containers?
Não. Docker gerencia suas próprias regras iptables, então eu filtro o tráfego dos containers na cadeia DOCKER-USER e testo cada porta publicada antes de entregá-la.