Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Suporte confiável em desenvolvimento web e cibersegurança para seus projetos
Pipeline de CI/CD do GitHub Actions que testa, escaneia e implanta seu app a cada push, e bloqueia a implantação se algo falhar.
A maioria dos pipelines apenas constrói e implanta. Eu crio pipelines DevSecOps, onde cada push precisa passar por verificações de segurança antes de chegar à produção.
O QUE EU CONFIGURO
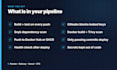
- Workflow do GitHub Actions: instalação, lint, teste, build
- Varredura de segredos com Gitleaks, para que uma chave API vazada falhe na build
- Varredura de dependências com Snyk ou npm audit
- Construção de imagem Docker com varredura de CVE usando Trivy
- Push para Docker Hub ou GitHub Container Registry
- Deploy para Render, Railway, Vercel ou VPS, vinculado ao commit que passou
- Verificação de saúde que confirma que a nova versão está realmente no ar
O QUE VOCÊ RECEBE
- Arquivos de workflow commitados no seu repositório
- Segredos no GitHub Secrets, nunca no código
- Um guia rápido para ler e rerodar o pipeline
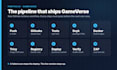
PORTFÓLIO: minha plataforma GameVerse é enviada através deste pipeline exato. Ela roda Gitleaks, Snyk, Docker, Trivy, um deploy gated no Render, e depois uma varredura OWASP ZAP do site ao vivo.
Envie seu repositório e onde ele será implantado. Eu te direi o que precisa antes de você fazer o pedido.
Tradução automática
Meu app precisa estar dockerizado primeiro?
Não para o Básico. Padrão e Premium constroem uma imagem, então se você ainda não tem um Dockerfile, peça meu gig de Dockerfile junto com este, ou me envie uma mensagem para um orçamento combinado.
As varreduras de segurança vão quebrar minha build?
Somente se encontrarem vulnerabilidades acima de um limite que concordamos, como CVEs críticos. Não vou te inundar de alertas, e explico cada descoberta que considero relevante.


