Ver categorias
Explorar
Fiverr Pro
Português
$
USD

Tradução automática
Fortalecimento da segurança da API Node.js e Express: cabeçalhos de segurança, limitação de taxa, CORS e uma varredura de vulnerabilidades OWASP ZAP antes e depois.
A maioria dos aplicativos Node vem sem cabeçalhos de segurança, sem limites de taxa e com CORS aberto. Nada disso aparece até que alguém force sua senha ou raspe sua API. Eu fecho essas brechas e comprovo com uma varredura.
O QUE EU FAÇO
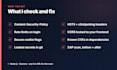
- Cabeçalhos de segurança com helmet: CSP, HSTS, proteção contra frames e sniffing
- Uma Content-Security-Policy que não quebre seu app
- Limitação de taxa, mais restrita no login e cadastro
- CORS bloqueado para seu frontend real
- Flags de cookie: HttpOnly, Secure, SameSite
- Auditoria de dependências para CVEs conhecidos
- Varredura de baseline do OWASP ZAP no seu site ao vivo
O QUE VOCÊ RECEBE
- Correções enviadas ao seu repositório
- Um relatório em linguagem simples do que foi exposto e o que mudou
PORTFÓLIO: A API do GameVerse usa helmet com CSP personalizado, limites de taxa globais e específicos de login, e uma varredura ZAP a cada implantação.
Envie seu URL. Eu te direi o que vejo antes de você fazer o pedido.
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
Reliable Web Development and Cybersecurity Support for Your Projects
Idiomas
Tradução automática
Tradução automática
Isso é um teste de penetração?
Não. É uma varredura automatizada mais o fortalecimento das brechas comuns. Um pentest real é manual e custa muito mais, e não vou disfarçar isso.
Uma CSP vai quebrar meu site?
Uma CSP descuidada pode. Eu começo no modo apenas relatório, corrijo o que ela sinaliza e depois aplico, para nada quebrar na produção.
Meu app não é Express. Ainda assim, você pode ajudar?
A varredura Básica funciona em qualquer site. As correções são para Node e Express. Para Django, FastAPI ou Next.js, me envie uma mensagem primeiro.
Você também pode colocar Cloudflare na frente?
Sim. Adicione o WAF extra do Cloudflare: eu configuro o WAF e SSL, e bloqueio seu servidor para aceitar tráfego só do Cloudflare, que esconde seu IP de origem.


