Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Especialista em SPL do Splunk, alertas, painéis, suporte SOC
Transforme dados brutos de log em buscas SPL claras e acionáveis.
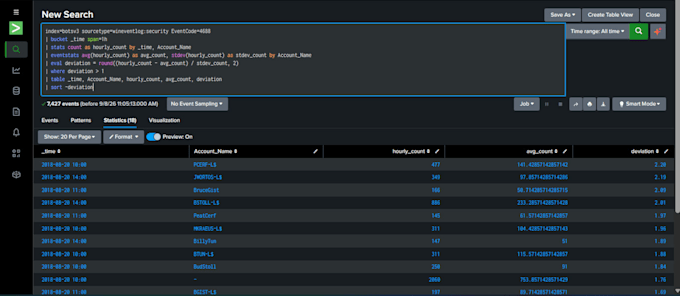
Eu escrevo e otimizо consultas SPL no Splunk para ajudar você a pesquisar, filtrar e entender grandes volumes de dados de log, seja reduzindo um conjunto de dados enorme a eventos específicos, extraindo campos-chave ou criando uma busca reutilizável para monitoramento contínuo.
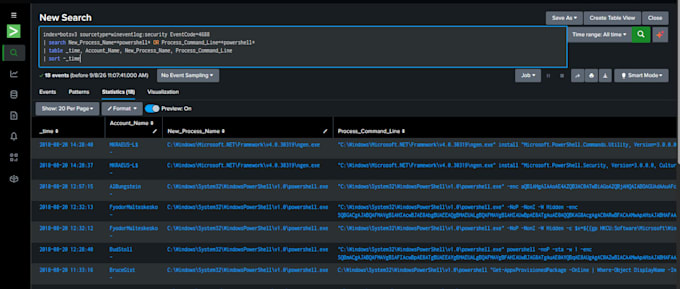
Exemplo do meu trabalho: Usando logs de eventos de segurança do Windows, criei uma busca para identificar atividades suspeitas no PowerShell, destacando eventos de execução de processos usando flags codificados ou janelas ocultas, uma técnica comum para esconder atividades maliciosas. Ela retornou 18 eventos relevantes de milhares, indo direto ao que realmente precisa ser investigado.
O que posso fazer:
Antes de fazer seu pedido, tenha pronto:
Vamos transformar seus logs em respostas.
Tradução automática
Preciso te dar acesso à minha instância do Splunk?
Sim, ou você pode enviar dados de log de exemplo/exportados
Com quais fontes de log você pode trabalhar?
A maioria dos logs padrão ingeridos no Splunk, logs de segurança, eventos do sistema, atividade de processos, logs de rede e mais
A busca funcionará a longo prazo ou é de uso único?
Consultas padrão e Premium são criadas para serem reutilizáveis, não apenas uma resposta pontual.
Você pode criar buscas para caça a ameaças, não apenas filtragens básicas?
Sim, posso criar buscas em torno de indicadores específicos, padrões ou comportamentos suspeitos, como o exemplo do PowerShell no meu serviço.