Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Tradução automática
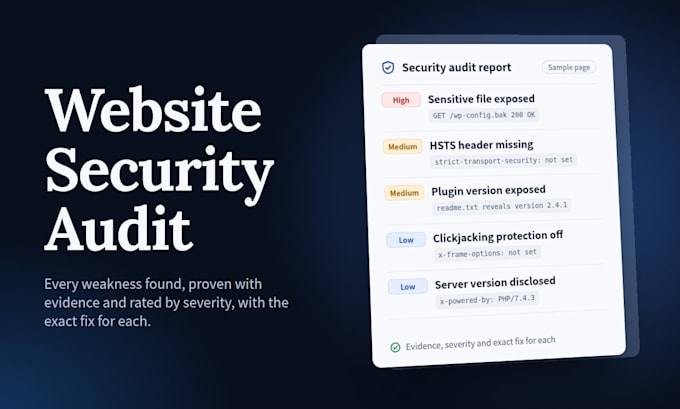
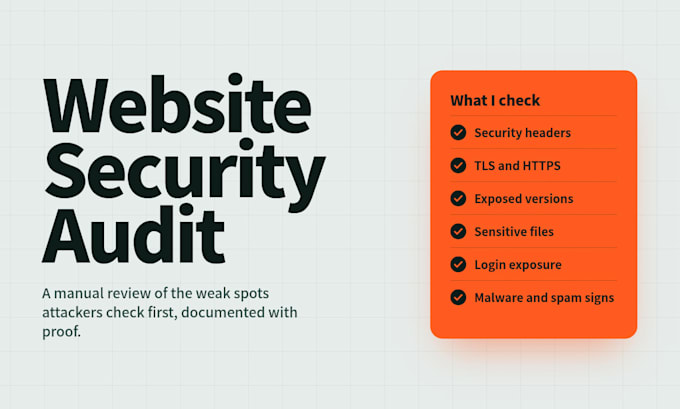
Gaps de segurança em um site de pequeno negócio costumam ser invisíveis - até o dia em que não são: uma homepage hackeada, um aviso do Google "este site pode ter sido hackeado" ou dados de clientes expostos. Eu realizo auditorias de segurança profissionais, externas e primeiro para WordPress, WooCommerce e sites personalizados. Verifico as coisas que os invasores olham primeiro: cabeçalhos de segurança, configuração TLS/HTTPS, versões de software e plugins expostos, arquivos sensíveis visíveis publicamente, exposição da página de login e sinais de malware existente ou injeção de spam. Cada constatação é documentada com evidência e classificada por gravidade - para você saber exatamente o que está errado, quão sério é e qual é a solução. O QUE EU VERIFIQUEI - Cabeçalhos de segurança (HSTS, CSP, X-Frame-Options, X-Content-Type-Options) - Configuração TLS/HTTPS e redirecionamentos - Exposição de versões de software, tema e plugins - Arquivos sensíveis acessíveis publicamente e exposição de admin/login - Sinais visíveis de malware, spam ou defacement - Lacunas de endurecimento do WordPress ABORDAGEM HONESTA - POR FAVOR, LEIA - Eu só audito sites que VOCÊ possui ou está autorizado a gerenciar. Você será solicitado a confirmar isso antes de começar o trabalho. - Uma auditoria reduz muito o risco, mas nenhum profissional honesto pode garantir que um site nunca será
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
Website Accessibility and Security Specialist also Baby Name Researcher
Idiomas
Tradução automática
Tradução automática
Q: Isso é legal? A auditoria pode prejudicar ou atrasar meu site?
A: Sim, é legal - e seguro. As verificações são externas e não intrusivas, as mesmas informações que o navegador de qualquer visitante recebe. Eu só trabalho em sites que o comprador possui ou está autorizado a gerenciar, e eu confirmo isso com você primeiro.
Q: Você precisa das minhas senhas?
A: Não para Snapshot ou Full Audit - são verificações externas. Para Audit + Fix, o acesso é organizado com segurança DEPOIS que o pedido é iniciado: um login administrativo temporário que você cria e pode excluir no momento em que terminarmos. Nunca envie senhas no chat de pré-pedido.
Q: Você pode garantir que meu site nunca será hackeado?
A: Não - e você deve desconfiar de quem promete isso. O que eu faço é remover as fraquezas documentadas que os invasores realmente exploram, e provar isso com uma nova verificação e um relatório datado.
Q: Meu site já foi hackeado. Você pode ajudar?
A: Me mande uma mensagem primeiro e descreva os sintomas (páginas estranhas, avisos, e-mails do host). O escopo de limpeza depende da infecção; Audit + Fix geralmente é o ponto de partida, e casos graves podem exigir uma oferta personalizada antes de pedir.
Q: O que exatamente recebo?
A: Um relatório escrito com data: cada problema encontrado, a evidência, uma classificação de gravidade e a correção exata. Pedidos de Audit + Fix também recebem um relatório de antes/depois após a rechecagem.