Ver categorias
Explorar
Fiverr Pro
Português
$
USD

Tradução automática
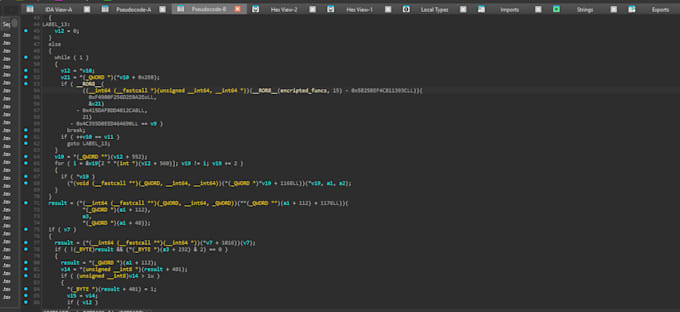
Você tem um binário do Windows sem código fonte e precisa entender o que ele faz, como funciona ou se contém vulnerabilidades? Realizo análise estática e dinâmica de executáveis, DLLs, serviços e drivers, entregando um relatório técnico claro com descobertas, fluxo de execução e recomendações.
Minha especialidade é analisar componentes nativos do Windows: drivers de modo kernel, serviços privilegiados, códigos ofuscados ou empacotados. Trabalho regularmente com IDA Pro, Ghidra, WinDbg e x64dbg.
O que o serviço inclui:
Idiomas
Tradução automática
Tradução automática
O que você precisa de mim?
O arquivo binário, uma breve descrição do que você sabe e as perguntas específicas que deseja que sejam respondidas.
Você consegue analisar um driver?
Sim, também posso trabalhar com drivers de modo Kernel
Você fornece um PoC?
Somente no pacote Premium, se uma vulnerabilidade for confirmada e explorável.
A análise é confidencial?
Sim, posso assinar um NDA antes de começar.
