Ver categorias
Português
$
USD
Conecte-se à sua IA
Arquiteto de Segurança de Cloud focado em AWS e na borda do Cloudflare
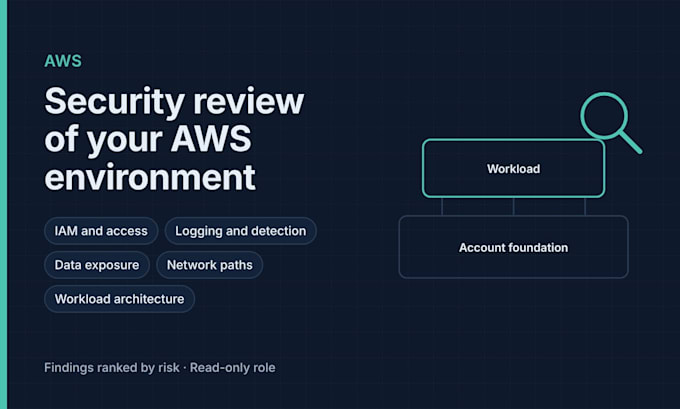
Uma revisão de segurança do seu ambiente AWS por um arquiteto de segurança certificado AWS, cobrindo duas camadas.
Fundação da conta, comum a todo negócio: acesso root e IAM, MFA e SSO, CloudTrail e Config, GuardDuty e Security Hub, S3 público e exposição de snapshots, padrões de criptografia, padrões de rede e diretrizes da organização.
Cargo de trabalho, específico para sua aplicação: como seus serviços, dados, caminhos de rede, segredos e funções IAM se encaixam, e onde um invasor poderia entrar.
O que você recebe: um relatório com um resumo de uma página, constat ações classificadas por risco e impacto no negócio, e passos claros para corrigir. Eu uso uma função somente leitura que você pode excluir a qualquer momento.
Qual pacote? Conte as contas da AWS e as aplicações que você quer revisar. Uma conta grande rodando várias aplicações é uma conta mais várias cargas de trabalho.
Não incluído: alterações no seu ambiente (veja meus gigs de endurecimento), testes de penetração, revisão de código da aplicação.
Tradução automática
O que exatamente recebo?
Um relatório em PDF: um resumo de uma página em inglês simples, seguido de cada achado com seu nível de risco, o que isso significa para o seu negócio e como corrigi-lo. Pedidos de hardening também incluem um registro de alterações listing todas as mudanças e como revertê-las.
Que acesso você precisa e é seguro?
Acesso somente leitura para auditorias, criado com instruções passo a passo que envio a você. Nunca peço senhas, acesso root ou logins pessoais, e você pode remover meu acesso assim que o trabalho for concluído.
Qual pacote devo escolher?
AWS: conte suas contas e as aplicações em escopo. Se não tiver certeza, me envie uma mensagem que eu recomendo uma.
Isso vai causar downtime?
As auditorias são apenas leitura e não mudam nada. Para o hardening, cada alteração é combinada com você primeiro e aplicada em etapas, e qualquer coisa que possa bloquear usuários reais é introduzida gradualmente.
Quando começa o prazo de entrega?
Quando seus requisitos e acesso estiverem em dia. Se o acesso atrasar, eu peço uma pequena extensão em vez de apressar o trabalho.
Você faz testes de penetração?
Não. Eu reviso e melhoro configuração e arquitetura. Não ataco nem exploro seus sistemas.
Você consegue corrigir os problemas que encontrar?
Sim, através dos meus gigs de hardening. Se você cancelar o hardening dentro de 30 dias após a auditoria, faço crédito de metade do preço da auditoria via uma oferta personalizada.
Como você lida com meus dados?
Eu apenas leio a configuração, não copio seus dados de negócios, mantenho as descobertas criptografadas e as deleto 30 dias após a entrega. Posso assinar um NDA razoável.
Você pode ajudar com um incidente de segurança ativo?
Me mande uma mensagem primeiro. Se eu puder ajudar depende da situação e da minha disponibilidade no momento, então não posso garantir tempos de resposta para incidentes.
Você oferece suporte contínuo?
Sim. Após um primeiro projeto, posso oferecer um acordo mensal para revisões de configuração e perguntas conforme sua configuração muda.
