Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Arquiteto de Segurança na Nuvem e Líder de Conformidade
Bem-vindo ao AETHER-X Security Labs!
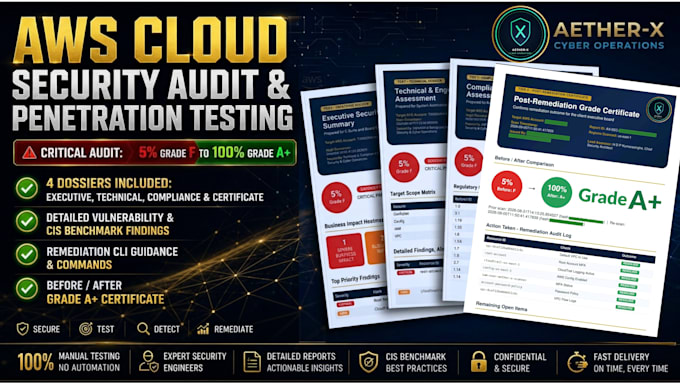
Mais de 80% das violações de segurança na nuvem vêm de roles de IAM mal configuradas, buckets S3 excessivamente permissivos e grupos de segurança expostos. AETHER-X oferece auditorias de segurança AWS de nível empresarial, VAPT e avaliação de conformidade para proteger sua infraestrutura antes que atores mal-intencionados a explorem.
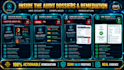
O que você recebe (entregue através do sistema de dossiê de 4 camadas):
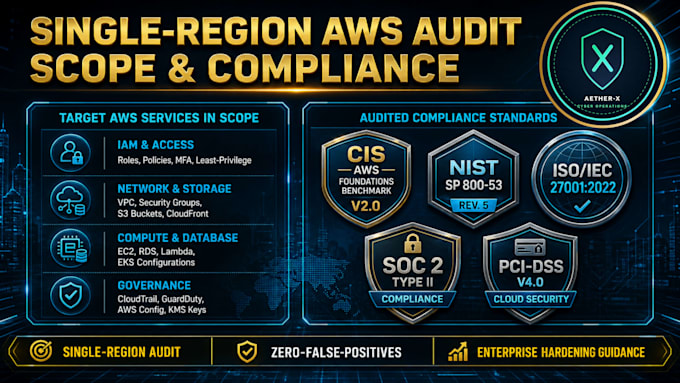
O que auditamos:
Por que escolher a AETHER-X Security?
_ojrdzn.jpg)
_w2ve3n.jpg)
Provedor de nuvem:
Amazon Web Services
Especialidade:
Configuração
•
Outros
Tradução automática
Que informações preciso fornecer para iniciar a auditoria de segurança?
Precisaremos de acesso IAM limitado, somente leitura, ou configurações relevantes para avaliação de segurança. Orientações detalhadas de configuração serão fornecidas assim que o pedido for iniciado.
O teste de penetração vai impactar meus sistemas de produção ao vivo?
Não. Utilizamos metodologias de testes não destrutivos e seguros, projetadas para identificar vulnerabilidades sem interromper suas operações diárias.
Vocês oferecem ajuda para corrigir as vulnerabilidades descobertas?
Sim! Cada relatório inclui orientações claras e passo a passo para remediação. Opções de re-testes e verificações também estão disponíveis em nossos pacotes superiores.