Ver categorias
Português
$
USD
Conecte-se à sua IA
Desenvolvedor Backend e DevOps, Segurança de Servidores Linux e Cloudflare
Seu servidor Linux está aberto para tentativas de brute-force e bots? Vou bloqueá-lo com uma checklist clara e testada, sem atrapalhar seus apps em execução.
O que faço:
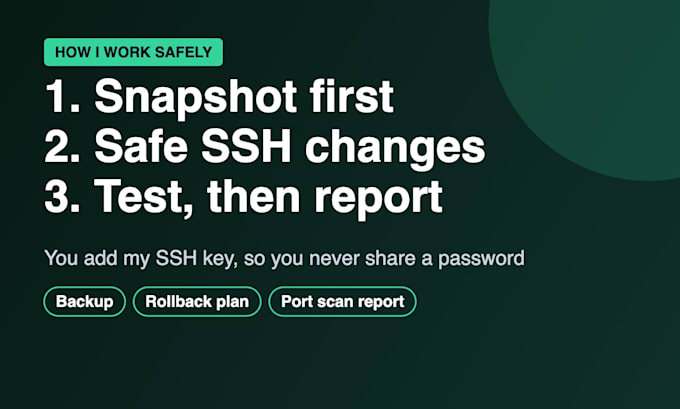
Como mantenho seu servidor seguro enquanto eu trabalho: peço um snapshot ou backup antes, mantenho uma segunda sessão SSH aberta enquanto altero as regras de SSH e firewall, e testo o login novo antes de fechar tudo. Você nunca me envia uma senha: você adiciona minha chave pública SSH e a remove quando terminamos.
Você recebe um relatório curto do que foi alterado, com uma varredura de portas antes e depois.
Funciona com Ubuntu e Debian em qualquer VPS: Hetzner, DigitalOcean, AWS EC2, Linode, Contabo e outros.
Por favor, me avise antes de fazer o pedido qual é o OS do seu servidor e quais apps ele roda.
Sistema operacional:
Linux
Tradução automática
Meu site ficará fora do ar?
Sem tempo de inatividade planejado para a maioria dos trabalhos. Se for preciso reiniciar para updates, eu combino o horário com você primeiro.
Qual acesso você precisa?
Um usuário sudo. Você adiciona minha chave pública SSH, então você nunca compartilha uma senha, e você remove a chave após a entrega.
E se algo der errado?
Eu trabalho com backup ou snapshot e mantenho uma segunda sessão SSH aberta, para que qualquer mudança possa ser reverter. Acesso via console do seu provedor é a última opção de fallback.
Você dá suporte a servidores Windows ou cPanel?
Não. Este gig cobre servidores Ubuntu e Debian sem cPanel. Manda uma mensagem se não tiver certeza.
Isso é um teste de penetração?
Não. Isso é endurecimento: deixar as configurações do servidor mais seguras. Não é um teste de invasão nem uma auditoria completa de segurança.