Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro Full Stack Sênior
Um cliente pode ver os dados de outro cliente? Um usuário comum pode chegar a uma ação de admin alterando um ID numa requisição? Scanners automatizados costumam não detectar isso. É a falha mais comum e séria em apps web, e é o que eu testo.
Escrevi testes de controle de acesso em uma plataforma de telemedicina compatível com HIPAA, garantindo que cada função de usuário pode acessar apenas os dados do paciente que está autorizado a ver. Sou desenvolvedor full-stack em Django, Next.js e PostgreSQL, então leio seu app como quem o construiu faria.
O que eu verifico manualmente com contas de teste que você fornece:
Você recebe um relatório listando cada problema com sua severidade, os passos exatos para reproduzir e como corrigir.
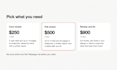
Conte-me sobre seu app e seus papéis de usuário, e eu confirmo o escopo.

Aplicação de teste:
API
Dispositivo:
PC
•
Mac
Tradução automática
Você testa meu site ao vivo?
Somente uma cópia de staging ou um ambiente que você possua e autorize por escrito, com contas de teste que você criar.
Como isso é diferente de um teste de penetração?
Vai fundo em uma área: quem pode ver e mudar o quê no seu app. Cada constatação é checada manualmente com contas de teste reais.


