Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Testador de Penetração de Aplicações Web, Segurança de API, Caçador de Bug Bounty
Por que devemos trabalhar juntos?
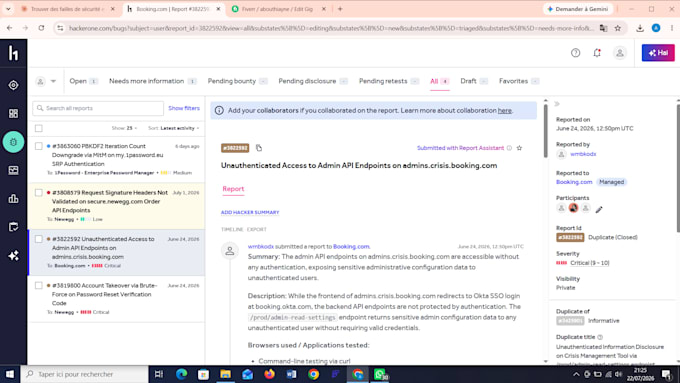
1. Sou um pesquisador de segurança com relatórios verificados no HackerOne para Booking.com, Newegg e 1Password.
2. Testo sua aplicação manualmente como um verdadeiro atacante, não apenas com scanners automatizados.
Envie-me a URL do seu site e autorização para testar.
Vou fornecer o seguinte:
- Avaliação completa de segurança da sua aplicação web
- Teste de endpoints de API para falhas de autenticação e controle de acesso
- Teste de vulnerabilidades na lógica de negócio
- Relatório profissional em PDF com avaliações de severidade
- Recomendações passo a passo para remediação
Ferramentas: Burp Suite, Kali Linux, testes manuais.
Se tiver alguma dúvida, convido você a me contactar antes de fazer o pedido.

Tradução automática
O que você precisa de mim para começar os testes?
Preciso da URL da sua aplicação, credenciais de teste se aplicável e autorização por escrito para realizar o teste de segurança.
Seu teste vai danificar meu site ou meus dados?
Não. Uso métodos de teste não destrutivos. Identifico vulnerabilidades e as documentei sem causar qualquer dano à sua aplicação ou dados.
O que receberei no final?
Relatório profissional em PDF com todas as vulnerabilidades encontradas, avaliações de severidade, capturas de tela como prova e instruções passo a passo para corrigir cada problema.
Quanto tempo leva o teste de segurança?
A varredura básica leva 3 dias, a auditoria completa leva 7 dias e o teste de penetração profundo leva 14 dias, dependendo do tamanho da sua aplicação.