Ver categorias
Português
$
USD
Conecte-se à sua IA
Tradução automática
Um cliente pediu seu relatório SOC 2, mas suas políticas e evidências estão distribuídas entre equipes?
Ajudei equipes B2B e técnicas a transformar informações complexas em documentação clara. Levo essa experiência para a preparação SOC 2 Type 1 e Type 2 para empresas SaaS, fornecedores de software e provedores de serviços de TI.
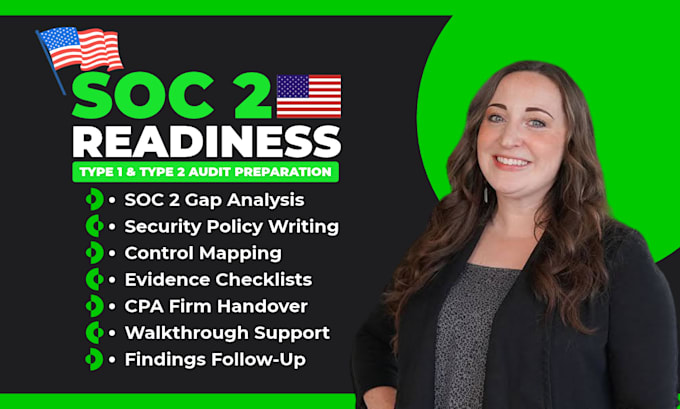
Dependendo do seu pacote, posso ajudar com:
Mostrarei quais registros apoiam seus controles, onde falta evidência e o que sua equipe precisa fazer a seguir. Com coordenação de auditoria, posso participar dos walkthroughs acordados como seu consultor e ajudar sua equipe a responder às constatações. A firma CPA independente realiza o exame e emite o relatório SOC 2 sob um acordo separado.
Envie-me mensagem com a data-alvo e se você já tem uma firma CPA.
SOC 1 and SOC 2 Readiness with ISO 27001 Documentation
Idiomas
Tradução automática
Tradução automática
O que inclui a análise de lacunas de prontidão SOC 2?
Eu reviso as políticas acordadas, a documentação de controles e as evidências disponíveis para um sistema. Você receberá constatações por escrito que explicam o que sua equipe consegue demonstrar, onde a documentação ou evidências estão ausentes e quais lacunas devem ser tratadas primeiro.
Você pode ajudar com a preparação de auditoria SOC 2 Type 1 e Type 2?
Sim. Para o Type 1, ajudo a organizar a documentação e evidências para a data acordada. Para o Type 2, ajudo a mapear controles aos registros que sua equipe precisa manter durante o período de exame.
Você pode escrever políticas de segurança SOC 2 para uma empresa SaaS?
Sim. Adapto as políticas acordadas ao funcionamento da sua equipe. Tópicos comuns incluem gestão de acesso, offboarding de funcionários e resposta a incidentes. Sua equipe revisa e aprova cada rascunho.
Você pode me ajudar a encontrar uma firma CPA e participar da auditoria SOC 2?
Sim. Posso ajudar a identificar uma firma CPA independente e organizar a entrega. Com a sua aprovação e o acordo da firma, posso participar dos walkthroughs, explicar a documentação que preparei e acompanhar solicitações de follow-up. Sua equipe fica responsável pelas perguntas diretas e pela assinatura formal.
O pacote inclui o relatório final SOC 2?
O pacote cobre os entregáveis de prontidão ou coordenação listados. Você contrata diretamente a firma CPA independente para o exame e o relatório SOC 2. A firma define sua própria taxa e cronograma.
