Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Analista de vulnerabilidades
Scanners automatizados estão te dando uma falsa sensação de segurança?
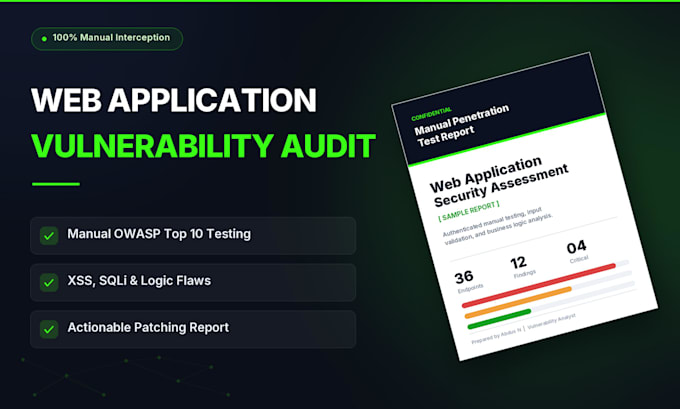
Muitas vulnerabilidades críticas na web, como IDOR, XSS encadeado e injeções complexas de SQL, são ignoradas por bots automatizados. Como Analista de Cibersegurança, não apenas clico em "scan". Realizo avaliações manuais de vulnerabilidades em aplicações web para descobrir exploits do mundo real na sua lógica de negócios.
Minha Metodologia:
O Entregável: Você recebe um PDF limpo, de nível executivo, detalhando o escopo, descobertas validadas manualmente com capturas de tela visuais de Proof of Concept (PoC) e passos de remediação acionáveis.
Nota: Esta é uma avaliação de segurança autorizada, legal e ética. Exijo estritamente autorização por escrito e prova de propriedade do domínio antes de realizar os testes.
Aplicação de teste:
Aplicação Web
Tecnologia de desenvolvimento:
C/C++
•
PHP
•
Python
•
SQL
Dispositivo:
Linux
Tradução automática
Como isso é diferente de uma varredura automatizada?
Scanners automatizados não conseguem entender a lógica de negócios. Eu intercepto manualmente o tráfego web para encontrar falhas específicas de contexto, como IDOR ou escalonamento de privilégios, que bots facilmente perdem.
Isso vai interromper meu site ao vivo?
Não. Utilizo metodologias de teste seguras e não destrutivas. No entanto, sempre recomendo fornecer um ambiente de staging ou desenvolvimento para uma avaliação mais completa.
