Ver categorias
Português
$
USD
Conecte-se à sua IA
Engenheiro de Segurança de Nuvem em rede, Engenheiro SOC, Hacker ético
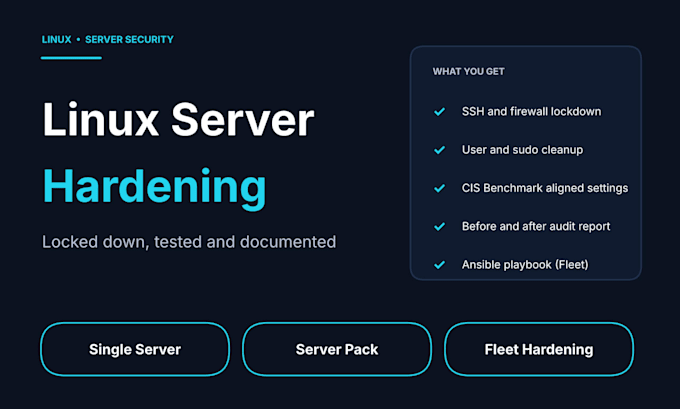
Seu servidor Linux está rodando com as configurações padrão? Eu endureço servidores como engenheiro de SOC, então sei o que os invasores tentam primeiro. Vou deixá-lo seguro, verificar se nada quebrou e te entregar um relatório claro antes e depois.
O QUE EU FAÇO
SISTEMAS COMPATÍVEIS
Servidores baseados em Ubuntu, Debian e RHEL (Rocky, AlmaLinux, CentOS).
COMO FUNCIONA
Envie uma mensagem com seu setup primeiro. Eu trabalho em uma janela de manutenção ou em uma cópia para que seus serviços fiquem no ar, e explico todas as mudanças que faço.
Pacotes mais caros incluem mais servidores, um playbook Ansible de endurecimento reutilizável e uma chamada de entrega.
Sistema operacional:
Linux
Tradução automática
O endurecimento vai atrapalhar meus serviços?
Eu trabalho em uma janela de manutenção ou em uma cópia, faço as alterações em etapas e testo após cada uma. Se uma mudança puder impactar algo, eu pergunto primeiro.
Qual acesso você precisa?
Acesso SSH com sudo, usando credenciais temporárias ou chaves que você pode revogar depois. Nunca envie senhas no chat.
Você garante que meu servidor ficará seguro?
Ninguém pode garantir 100% de segurança. Você recebe uma configuração endurecida que fecha os caminhos de ataque mais comuns, além de um relatório mostrando exatamente o que mudou.
