Ver categorias
Português
$
USD
Conecte-se à sua IA
Engenheiro de Segurança de Nuvem em rede, Engenheiro SOC, Hacker ético
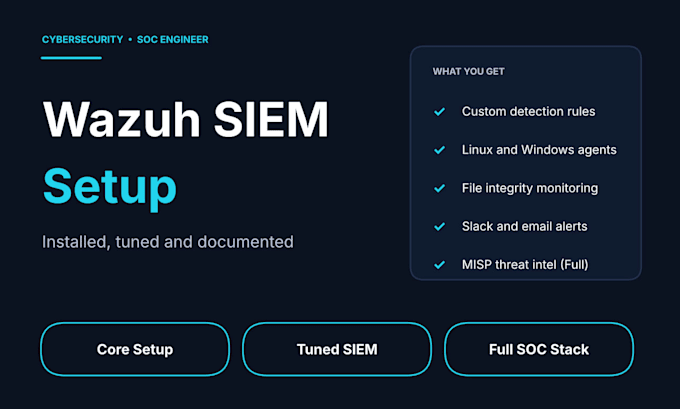
Precisa de um SIEM que realmente gere alertas úteis? Eu projeto e gerencio SOCs em produção para viver, e vou implantar o Wazuh para você do jeito certo: configurado, ajustado e documentado.
O QUE VOCÊ RECEBE
O QUE EU PRECISO DE VOCÊ
Um servidor Linux (Ubuntu ou similar), acesso remoto e uma lista dos sistemas que você quer monitorar.
COMO FUNCIONA
Me mande uma mensagem antes de pedir, com seu ambiente e objetivos. Vou confirmar o pacote certo e entregar dentro do prazo com documentação.
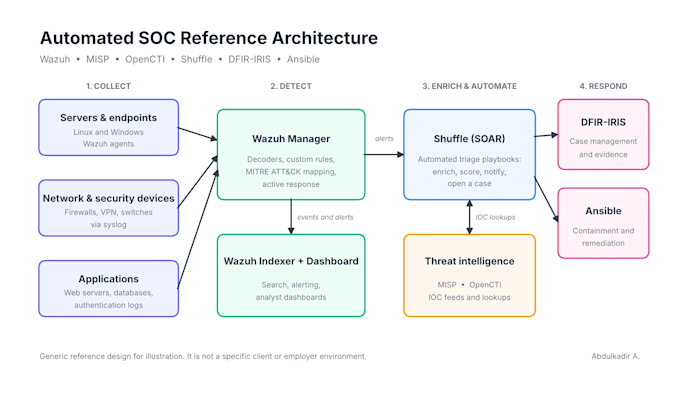
Stack SOC completa adiciona integração de logs de firewall, MISP threat intel e resposta automática.
Servidor:
Servidor virtual privado
•
Servidor Windows
•
Outros
Sistema operacional:
Windows
•
Linux
Tradução automática
Quais sistemas você suporta?
Servidores Linux Ubuntu, Debian e baseados em RHEL, com agentes para Linux e Windows.
Você precisa de acesso aos meus sistemas?
Apenas para o servidor Wazuh e as máquinas que recebem agentes, por meio de acesso temporário que você pode revogar depois. Nunca envie senhas em chat.
Este é monitoramento contínuo?
Não, esse gig é configuração e entrega. Me avise se precisar de suporte contínuo.