Ver categorias
Explorar
Fiverr Pro
Português
$
USD


Tradução automática
Sua API está vazando dados ou permitindo que usuários acessem coisas que não deveriam? Descubra antes que alguém faça isso.
Eu testo APIs REST e GraphQL em busca de fraquezas reais de segurança e entrego um relatório claro para que seus desenvolvedores possam agir.
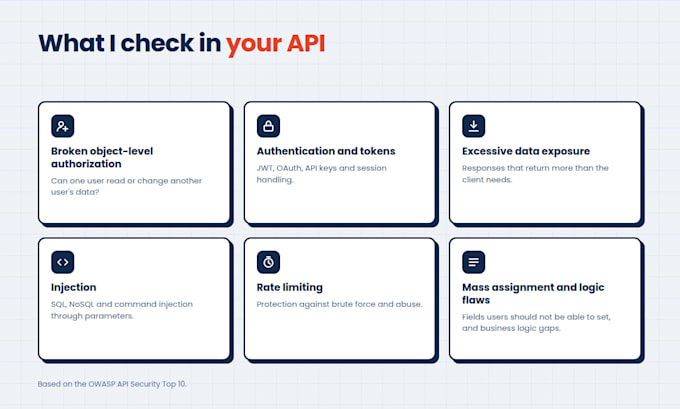
O QUE EU VERIFICO
- Autorização de nível de objeto quebrada (um usuário consegue acessar os dados de outro usuário?)
- Autenticação e manejo de tokens (JWT, OAuth, chaves de API)
- Exposição excessiva de dados nas respostas
- Vulnerabilidades de injeção (SQL, NoSQL, comando)
- Rate limiting e proteção contra brute-force
- Atribuição massiva e falhas na lógica de negócios
O QUE VOCÊ RECEBE
- Relatório em PDF com os achados classificados por gravidade
- Reprodução passo a passo de cada problema
- Recomendações de correção em linguagem simples
- Reteste grátis depois que você aplicar as correções (pacotes Full e Deep)
COMO FUNCIONA
1. Você envia a documentação da API (coleção Postman, arquivo OpenAPI/Swagger ou lista de endpoints) e contas de teste.
2. Concordamos o escopo e o período de testes.
3. Eu testo usando técnicas manuais e ferramentas confiáveis.
4. Você recebe o relatório e eu tiro suas dúvidas.
Eu testo apenas APIs que você possui ou está autorizado a testar, em um ambiente de staging quando possível. Suas descobertas permanecem confidenciais.
Me mande uma mensagem antes de pedir para APIs grandes ou complexas.
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
Cybersecurity Professional
Idiomas
Tradução automática