Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Vou criar políticas de segurança ISO 27001, avaliações de risco e documentação GRC
A IA está avançando mais rápido do que as políticas da maioria das empresas conseguem acompanhar.
Se um cliente, investidor ou seu conselho lhe disse "você precisa de uma política de IA", eu vou te ajudar a criar uma rapidamente, sem precisar contratar um consultor de compliance completo.
Sou um profissional de Segurança da Informação que já fez esse trabalho para organizações reais. Revisei ferramentas de fornecedores de IA de acordo com as normas ISO 27001 e SOC 2, identifiquei riscos antes da adoção e escrevi as políticas que regulam como a equipe realmente usa IA no dia a dia.
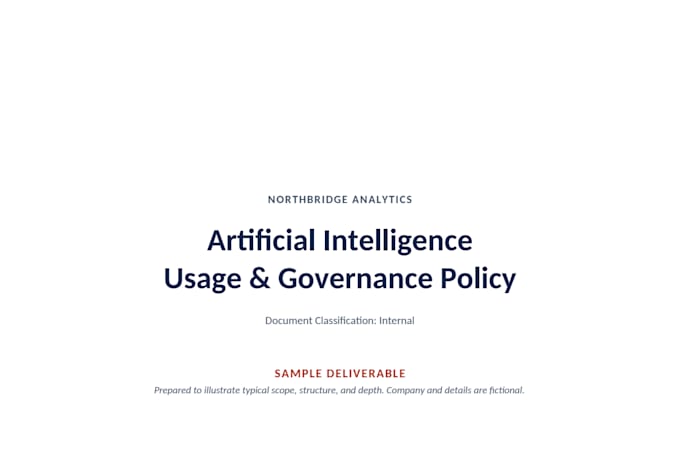
Você vai receber uma política de uso de IA clara e prática, feita sob medida para seu negócio, não um modelo genérico retirado de um blog. Cubro regras de uso para funcionários, limites no manuseio de dados (o que nunca deve entrar em uma ferramenta de IA pública) e considerações de risco de fornecedores, para que você possa mostrar aos clientes e stakeholders que leva isso a sério.
Se você é uma startup tentando fechar um negócio com uma grande empresa ou uma pequena empresa que só precisa de diretrizes antes que sua equipe comece a usar ferramentas de IA livremente, vou te entregar um documento que realmente pode usar.
Vamos conversar sobre o que seu negócio precisa. Me envie uma mensagem antes de fazer o pedido se não tiver certeza de qual pacote é o ideal.