Ver categorias
Explorar
Fiverr Pro
Português
$
USD

Top Rated


Tradução automática
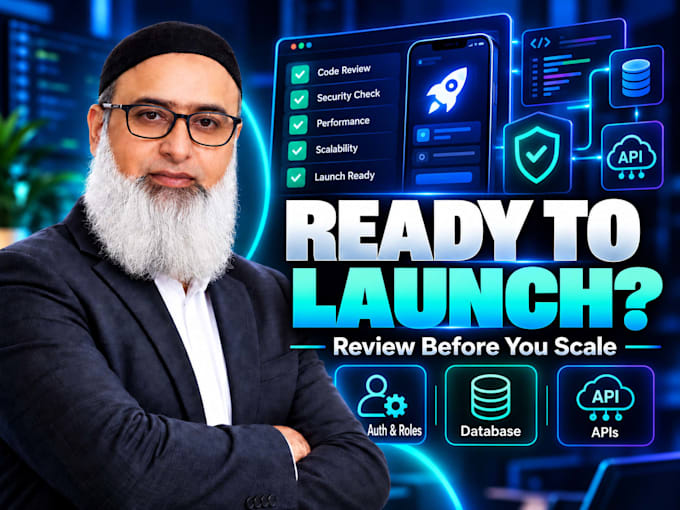
Construíu um app com Claude Code, Codex, Cursor, Lovable, Bolt, Replit, Base44 ou outra ferramenta assistida por IA e não tem certeza se está pronto para usuários reais?
Eu ofereço uma auditoria de prontidão de produção por um engenheiro sênior antes de você investir mais em desenvolvimento ou lançamento.
Primeiro, entendo seu produto, usuários pretendidos, funções e fluxos principais. Depois, reviso a implementação existente para:
Arquitetura de software e manutenção
Autenticação e autorização
Design de banco de dados e acesso a dados
APIs e limites de integração
Segurança e configurações básicas
Tratamento de erros e riscos de confiabilidade
Lacunas em testes e implantação
Qualidade do código gerado por IA e dívida técnica
Você recebe descobertas priorizadas, um roteiro de correções e uma recomendação clara: continuar, refatorar, reescrever parcialmente ou reconstruir.
Como é um serviço personalizado e devido à natureza e complexidade diferentes dos projetos, não é possível criar um serviço padrão. Portanto, envie seus requisitos detalhados para que eu possa revisar e fornecer uma estimativa de tempo e custo para esse serviço de auditoria.
Este serviço é apenas de auditoria. Correções não estão incluídas.
Por favor, envie uma mensagem antes de fazer o pedido para que eu possa revisar o tamanho da aplicação e confirmar o escopo correto.
SaaS and AI Solutions Architect, Full Stack and Voice AI Developer
Top Rated
Idiomas
Tradução automática
Tradução automática
Devo entrar em contato com você antes de fazer um pedido?
Sim. Por favor, envie uma mensagem antes de fazer o pedido para que eu possa entender o tamanho da aplicação, a pilha de tecnologia e o estado atual. Códigos grandes ou complexos exigirão uma oferta personalizada. Por favor, evite inconvenientes.
O que inclui a auditoria de $500?
O pacote inicial inclui até 6 horas de avaliação focada de uma aplicação pequena a média, seguida de um relatório escrito de prontidão de produção com descobertas priorizadas e um roteiro de correções.
Quais aplicações você pode revisar?
Minha especialidade são aplicações em JavaScript e TypeScript usando React, NextJS, React Native, Node.js, NestJS, Express, PostgreSQL, MongoDB, Firebase ou Supabase. Por favor, entre em contato primeiro para outras pilhas de tecnologia.
A auditoria inclui correções nos problemas?
Não. Este serviço é apenas para avaliação técnica e recomendações. Após a auditoria, posso fornecer uma oferta separada se você quiser que eu implemente correções, refatorações ou reconstruções selecionadas.
E se eu determinar que meu app precisa ser reconstruído?
O relatório explicará o motivo e identificará quais partes ainda podem ser reutilizadas. Não recomendarei reconstrução apenas porque o código foi gerado por IA. A recomendação será baseada no risco técnico, manutenção e requisitos do produto pretendido.
Você pode revisar um app feito com Lovable, Bolt, Replit, Cursor, Claude Code ou Codex?
Sim. A ferramenta de desenvolvimento é menos importante do que a arquitetura resultante e a base de código. Revisarei se a implementação suporta os usuários pretendidos, fluxos de trabalho, dados e requisitos de produção.
Você usa ferramentas de IA durante a auditoria?
Posso usar ferramentas profissionais de análise de código assistidas por IA junto com busca em repositórios, testes e outras ferramentas de engenharia para acelerar a investigação. As descobertas finais, priorizações e recomendações são baseadas na minha própria revisão técnica e compreensão dos requisitos do seu produto.
Isso é um teste de segurança ou penetração formal?
Não. Revisarei riscos relacionados à segurança, como autenticação, autorização, segredos expostos, acesso inseguro a dados e problemas de configuração como parte da prontidão de produção. Este serviço não é um teste de penetração, certificação de conformidade ou avaliação formal de segurança cibernética.
Você precisa de acesso ao meu repositório completo?
O acesso ao repositório normalmente é necessário para uma auditoria de código significativa. Por favor, não envie senhas, chaves de API de produção ou credenciais privadas. O acesso adequado ao repositório pode ser organizado após a confirmação do escopo.
O que acontece após a auditoria?
Você pode usar o relatório por conta própria, continuar o desenvolvimento com outro desenvolvedor ou me pedir uma oferta separada de implementação. Não há obrigação de me contratar para remediação.