Eu vou construir e ajustar regras de detecção Splunk SIEM e buscas de correlação

Algumas informações foram traduzidas automaticamente.

Arábia Saudita

Eu falo Árabe, Inglês

Especialista em Defesa de Segurança Cibernética

Sou um Especialista em Defesa de Segurança Cibernética com sete anos de experiência em serviços de segurança gerenciada em setores regulados da Arábia Saudita. Especializo-me em defesa orientada a ame...
Sobre este Serviço

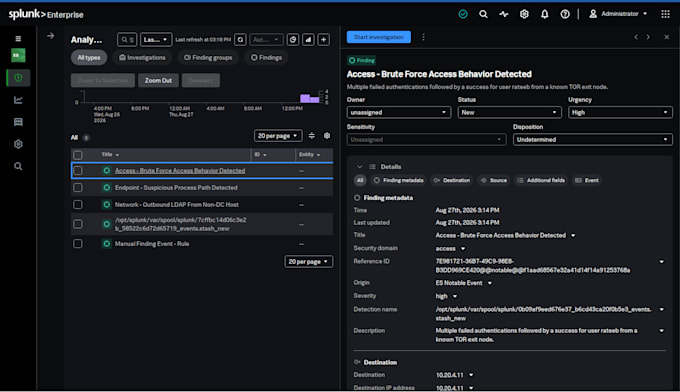
Eu crio conteúdo de detecção Splunk que dispara com o comportamento real de atacantes e fica quieto caso contrário.

Sete anos em operações de segurança, a maior parte em engenharia de detecção. Escrevi e ajustei buscas de correlação em ambientes corporativos Splunk ES e mapeei mais de 274 regras para MITRE ATT&CK.

O que você recebe

  • Lógica de SPL funcionando, testada, não pseudocódigo
  • Regras mapeadas para técnicas MITRE ATT&CK
  • Ajuste para que seus analistas não se percam em falsos positivos
  • Documentação: o que cada regra detecta, quais fontes de dados ela precisa, como é um verdadeiro positivo

Pedidos comuns que eu atendo

  • Novas detecções para uma ameaça ou técnica específica
  • Correção de regras barulhentas que analistas têm ignorado
  • Avaliação de lacunas de cobertura contra MITRE ATT&CK
  • Mapeamento de campos CIM e validação de fontes de dados

Para começar eu preciso de

Sua versão do Splunk, os indexes e sourcetypes em escopo, quais fontes de dados estão onboarded e amostras de eventos sanitizadas. Sem logs de produção, sem IPs reais ou nomes de host.

Não tem certeza do que precisa? Me mande uma mensagem primeiro e eu te digo honestamente se posso ajudar.
Tags relacionadas