Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Desenvolvedor de software e Segurança de Aplicações
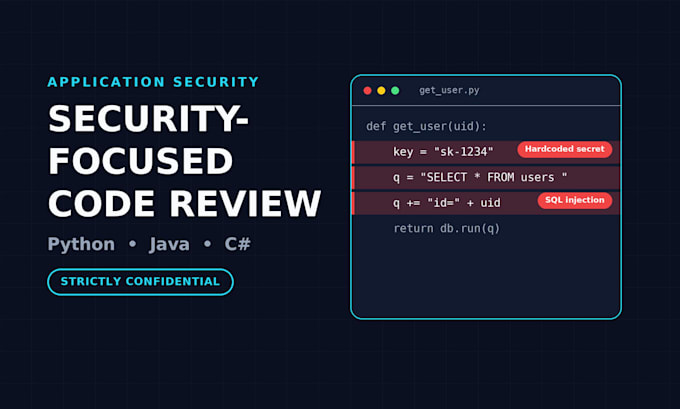
Seu código é seguro? Vou te ajudar a identificar possíveis problemas de segurança e melhorar a segurança da sua aplicação.
Eu ofereço revisões focadas de segurança do código-fonte para aplicações em Python, Java e C#.
O que posso revisar:
O que você receberá:
Meu objetivo é fornecer feedback acionável que você possa entender e usar para melhorar seu código.
Antes de pedir:
Por favor, entre em contato com seu idioma de programação, contexto do projeto, tamanho aproximado do código-fonte e os arquivos ou componentes que deseja revisar.
Seu código-fonte será tratado como confidencial e manuseado com cuidado.

Tecnologia de desenvolvimento:
JAVA
Especialidade:
Código limpo
•
Outros
Tradução automática
Quais linguagens de programação você suporta?
Python, Java e C#.
Que tipos de problemas de segurança você procura?
Dependendo do contexto da sua aplicação, posso revisar validação de entrada, riscos de injeção, lógica de autenticação e autorização, tratamento de dados sensíveis, padrões de codificação inseguros, tratamento de erros e outras preocupações de segurança relevantes.
O que vou receber ao final da revisão?
Você receberá um relatório de revisão estruturado contendo os achados identificados, referências de código relevantes, descrições, impactos potenciais, estimativas de severidade quando aplicável e recomendações práticas de remediação. Capturas anotadas podem ser incluídas quando útil.
Você revisa aplicações inteiras ou apenas arquivos específicos?
O alcance da revisão depende do pacote que você selecionar. Pacotes têm limites de tamanho de código relevante e de quantidade de arquivos. Por favor, entre em contato antes de pedir para confirmar o escopo.
Preciso fornecer o código fonte?
Sim. Você precisa fornecer os arquivos de código-fonte relevantes e qualquer contexto técnico necessário.
Você revisa código gerado por IA?
Sim. O código gerado por IA pode ser revisado usando a mesma abordagem focada em segurança que o código-fonte. A revisão foca em fraquezas de segurança potenciais, suposições inseguras e problemas de implementação dentro do escopo acordado.
Você vai corrigir as vulnerabilidades que identificar?
Não, o serviço padrão foca em identificar e explicar problemas de segurança. Implementar correções não está incluído, embora exemplos de boas práticas possam ser apresentados no relatório.
Você pode garantir que minha aplicação está segura após a revisão?
Não. Uma revisão de código-fonte tem limitações inerentes e não pode garantir que todas as vulnerabilidades serão identificadas ou que uma aplicação esteja completamente segura. Os resultados dependem do código fornecido, do contexto e do alcance da revisão.
Você usa ferramentas de IA para analisar ou processar meu código-fonte?
Eu não envio, faço upload nem compartilho seu código-fonte com ferramentas externas de IA ou serviços. Todas as revisões são feitas manualmente, garantindo que seu código proprietário não fique exposto a plataformas de IA de terceiros durante o meu processo de revisão. Seu código-fonte permanece confidencial durante toda a avaliação.